Netlify Formsはデプロイ時に構築済みHTMLを読み込んで動作します。フォーム検出をオンにして、フォームタグにnetlifyまたはdata-netlify="true"属性を追加し、フォームに一意の名前を付けてから再デプロイします。プレーンHTMLサイトではこれで十分です。Astro、Next.js、JavaScriptでレンダリングされるものはすべて、ビルドが実物を見ることがないため、フォームの静的HTMLコピーが必要です。以下に各ケースのセットアップ、Akismetフィルタリングとハニーポット、reCAPTCHA、通知、Netlifyの公式ページに書かれている制限事項、トラブルシューティング表、および別のバックエンドが最適な場合を説明します。
Netlify Formsの仕組み
構築するフォーム エンドポイントはありません。デプロイが完了すると、Netlifyのビルド システムが公開しようとしているHTMLを解析します。Netlify formsセットアップドキュメントによれば、そのためページはAPIコールも追加JavaScriptも必要ありません。
3つの条件が満たされる必要があります。
- フォーム検出がサイトに対して有効になっている (Netlify UIで、Formsに移動してEnable form detectionを選択します)。次のデプロイから適用されます。
- フォームタグが
data-netlify="true"または単独のnetlify属性を持っている。 - フォームに名前があり、サイト上の他のフォームと共有していない。
解析中、ビルドはdata-netlifyまたはnetlify属性を削除し、form-nameという名前の隠しinput要素を挿入し、その値はフォームの名前と一致するようにします。その後、送信はNetlify UIのForms セクションに表示されます。Akismetが許可したものはVerified submissionsに、フラグが付いたものはSpam submissionsに入ります。
早めに知っておく価値のある落とし穴が1つあります: 一度検出を無効にしてから再度有効にすると、再デプロイまではFormsとForm detectionで何もできません。同じドキュメントに、検出を無効にするとポストプロセッシングが削減され、デプロイが高速化される可能性があると記されており、これはもはやフォームがないサイトで無効にする正当な理由です。
プレーンHTML、Astro、Next.jsのセットアップ
プレーンHTML
静的サイト用に確認すべきチェックリストを以下に示します:
- Netlify UIで、Formsを開いてEnable form detectionを選択します。
- フォームタグに
data-netlify="true"またはnetlifyを追加します。 - フォームに一意の名前を設定し、すべてのinputに個別の名前を付けます。
- デプロイします。検出がすでにオンで、フォームのみ追加した場合は通常デプロイで十分です。検出を有効にしたばかりの場合は再デプロイしてください。
- 1つの現実的なテスト エントリを送信し、Verified submissionsの下、次にSpam submissionsの下を確認します。
ドキュメント自体の例はcontactという名前のフォーム (method="POST"、name、email、マルチセレクト、メッセージ付き) です。斬新なものもなく、パターンが必要とする以上のものもありません。
fetchで送信したい場合、ボディはURL エンコードされる必要があります。ドキュメントはnew URLSearchParams(formData).toString()とapplication/x-www-form-urlencodedヘッダーで構築しています。Netlify Formsは現在JSONフォームデータをサポートしていないため、JSON.stringifyは行き止まりです。ファイル アップロードの場合、ドキュメントはContent-Typeヘッダーを省略することをお勧めします。
Astro
NetlifyのAstroテンプレートはnetlify属性をフォームタグに直接配置し、スパムブロック用にnetlify-honeypotを追加します。これがシンプル版で、始めるのに適切な場所です。
しかし、Netlifyのナレッジ ベース記事 (2026年8月27日付) はAstroをNext.js、Nuxt、SvelteKit、Gatsbyと並べて、これらフレームワークのフォーム「は構築済みHTMLにないため、デプロイ時解析は見つけられない」と記しています。その対策は、各フォームの隠しコピーをpublic/__forms.htmlに保持し、フィールド名を完全に一致させることです。Astroフォームが決してUIに表示されない場合、そのスケルトン ファイルを追加して再デプロイしてください。
Next.js
ここがほとんどの人が午後を失う場所です。OpenNextのNetlifyドキュメントによると、最新のNext.jsページは静的HTMLファイルとして書き出されるのではなく、事前にレンダリングされキャッシュされます。したがって、Reactコード内のnetlifyまたはdata-netlify属性は効果がなく、フォームのターゲットURLは静的ファイルである必要があります。
Netlifyのページ全体で一貫した回避策は以下の通りです:
publicに静的HTMLファイルを配置し、フォームと全てのフィールドを定義します。名前はReactフォームと一致させます。- 全ページナビゲーションではなく、AJAXでその静的ターゲットに送信します(トラブルシューティングのヒントには、Next.js Runtime v5は専用の静的HTMLファイル内のフォーム定義とAJAX送信が必要だと記載されています)。
- Reactフォームに非表示の
form-name入力を含めます。
OpenNextはまた、NETLIFY_NEXT_VERIFY_FORMSをfalseに設定することで、アダプタのフォームチェックをスキップできると述べています。Next.js 13.5以上では、セットアップドキュメントはランタイムのv5の破壊的変更を指しています。
JavaScriptでレンダリングされるフォーム
どこでも同じ考え方です。ビルドは「事前構築されたファイル内でそれを見つけられない」ため、一致するname属性を持つ非表示のHTMLフォームを作成し、JSフォームに非表示のform-name入力を追加します。reCAPTCHA 2も必要ですか? 非表示のHTMLにもdata-netlify-recaptcha="true"を持つdivが必要です。
正直な問題点: セットアップドキュメントのAJAXの例は/に投稿されますが、Knowledge Baseの例は/__forms.htmlに投稿され、静的サイトは/に投稿できるがSSRはスケルトンファイルをターゲットにしなければならないと述べています。SSRサイトで/への投稿が404を返す場合、スケルトンパスを試してください。
スパム: ハニーポット、reCAPTCHA、Akismet
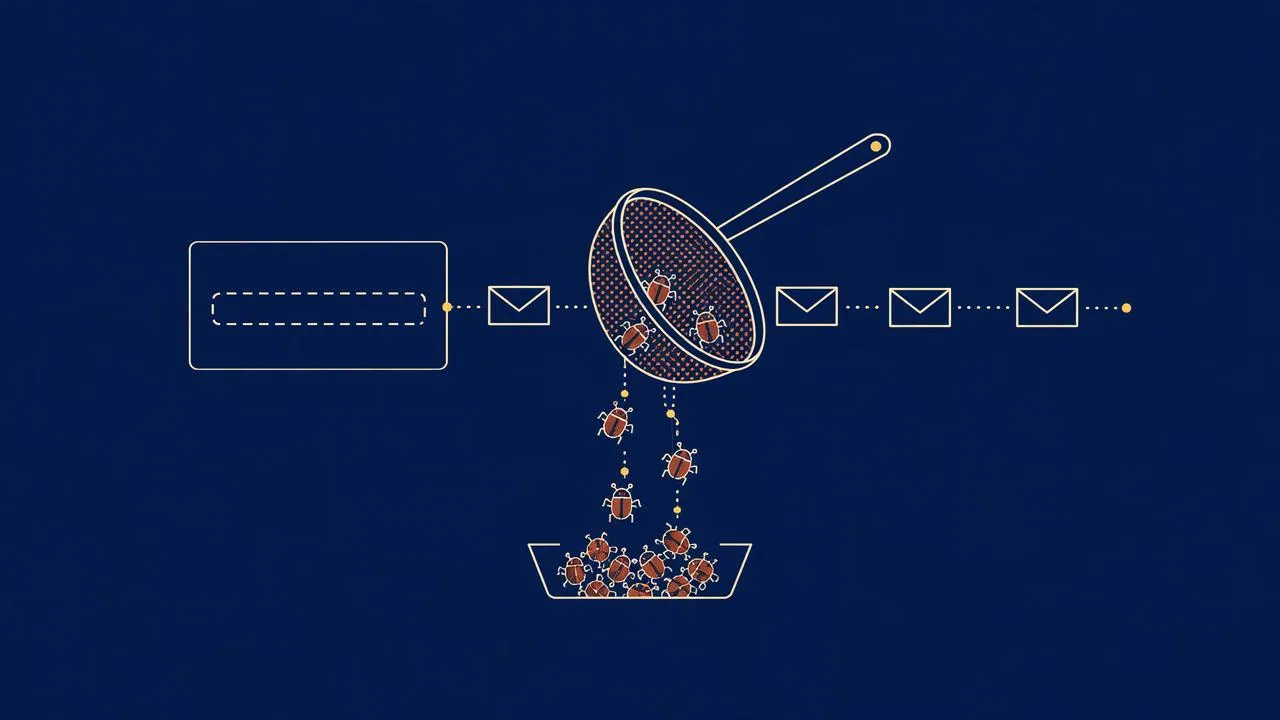
全ての送信はスパムフィルタドキュメントに従いAkismetを通過します。設定なしでそれが得られます。追加機能はオプトインであり、異なる動作をします。
ハニーポット
フォームタグにnetlify-honeypot="bot-field"(または任意の名前)を追加し、その名前を持つ入力を含めてCSSまたはJavaScriptで非表示にします。ビルドは属性を削除して入力を残します。ボットがそれを埋めると、Netlifyは静かに送信を拒否します。
2つの詳細が引っかかります。type="hidden"で十分だと考えるのではなく、CSSで非表示にしてください。考え方はボットが見えるがヒューマンには見えないフィールドです。AJAXの場合、ハニーポットフィールド名がPOSTボディに含まれている必要があります。これはFormData()でエンコードする場合に自動的に起こります。トラブルシューティングのFAQは、ハニーポットが送信から省略された、または埋められた場合、静かに拒否されると追加しています。フィールドをスキップする手作りのリクエストボディは消えます。
reCAPTCHA 2
Netlifyは1つを提供できます: フォームタグと、チャレンジが表示されるべき空のdivにdata-netlify-recaptcha="true"を追加します。検証はサーバー側であり、失敗すると訪問者を同じページにリダイレクトし、送信を拒否します。ページあたり1つのNetlify提供チャレンジが得られます。
2つ以上必要、またはコントロールが必要ですか? カスタムreCAPTCHA 2を使用してください。SITE_RECAPTCHA_KEY(スコープはBuildsとRuntimeを含む必要)とSITE_RECAPTCHA_SECRET(スコープはRuntimeを含む必要)を設定し、Netlifyは有効なg-recaptcha-responseを持つ送信のみを受け入れます。
どこに何が届くか
ここが人々が見落とす部分です。ハニーポットまたはreCAPTCHA 2に引っかかった送信は直ちに拒否され、スパム送信リストに到達しません。実在する人物が送信失敗を報告した場合、そのタブから引き出すことができません。対比して、Akismetの検出は確認のために保持されます。
通知と統合
通知はForms、次にSubmission notificationsの下にあります。セットアップドキュメントは2つのルートを説明します: 送信コンテンツをメールアドレスに送信するか、HTTPPOSTリクエストで外部サービスに送信するか。
2番目のルートがより柔軟です。ウェブフックに指してSlack、CRM、または独自のエンドポイントにフィードできます。Static Formsの第三者による比較はNetlify Formsの統合をメール、ウェブフック、Slackとしてリストしており、それはこの図と一致します。競合他社のページなので、仕様ではなく要約として読んでください。
Knowledge Baseからの小さなヒント: <input name="email">を含めると、通知メールの返信先は送信者に設定されます。返信を押すとNetlifyではなく訪問者に行きます。
フォームがアップロードを受け取る場合、制限を覚えておいてください: フィールドあたり1つのファイル、8MBの最大フォームリクエストサイズ、30秒のタイムアウト。それらのファイルに個人データが含まれている場合、Netlifyは追加のセキュリティ設定が必要であり、Very Good Security統合を推奨しています。
制限と料金
簡潔版: Netlifyのページを決定する日に読んでください。現在、説明内容が完全には一致していません。
料金ページでは、無料が永遠に$0で月額300クレジット制限、Personal が月額$9で1,000クレジット、Pro が月額$20で無制限メンバー、3,000クレジットから始まり段階的に20,000まで上がると記載されています。含まれるクレジットは本番環境のデプロイ、コンピュート、フォーム送信、帯域幅、ウェブリクエストをカバーしていると説明されており、FAQ では2025年9月4日前に作成されたアカウントは現在のプランを維持できると追加しています。
フォーム使用量と請求に関するドキュメントでは、クレジットベースのプランではフォームは無料で無制限と記載されています。あるページではフォーム送信がクレジットでカバーされるもの の中に含まれていますが、別のページではフォームはそのプランでコストがかからないと述べています。第三者の記事でも分かれていて、splitforms.comのレビューは2026年4月14日以降、送信はクレジットを消費しないと言いますが、Submit JSONの比較では消費すると述べています。Netlify のどちらの請求ドキュメントよりも信頼し、その後ダッシュボードで確認してください。
レガシープランではドキュメントに従い、フォーム使用量は送信数(請求期間ごとの検証済み送信数)とファイルアップロード(総ストレージ)を追跡し、サイトごとにメーター化されています。レベル制限に達するとサイトは自動的に次のレベルまたはパッケージに移行し、無料ティアアカウントもメーター化されて制限があります。その制限の数値(月間サイトあたり100送信)で見た唯一の数字はsplitforms.comのレビューからで、Netlify のページからではありません。それに依存する前に確認してください。
料金ページも請求ドキュメントもいずれも日付を記載していないため、これを読むときに両方を開いてください。
トラブルシューティング表
以下の修正はNetlify のトラブルシューティング FAQ(2026年10月3日付)およびフォームトラブルシューティングのヒント(2026年9月16日付)とセットアップドキュメントから引用しています。
| 症状 | 原因 | 修正 |
|---|---|---|
| Netlify UI にフォームが表示されない | クライアント側でレンダリング、または検出がオフ | 一致する名前の静的 HTML コピーを追加し、検出を有効にしてデプロイ |
| 新しいフィールドが送信から抜けている | 静的 HTML バージョンにフィールドがない | 静的フォームにフィールドを追加してデプロイ |
| 検出をオンにした後に何も起こらない | 新しいデプロイにのみ適用される | サイトをデプロイ |
| テストエントリが検証済み送信に含まれない | Akismet がフラグを立てた | スパム送信を確認し、実際のメール、完全な文、テスト間隔を使用 |
| ハニーポット付きで送信が消える | ハニーポットフィールドが省略または入力されている | POST ボディにフィールドを含め、FormData()を使用 |
| AJAXポストが失敗するか無視される | JSONとしてボディを送信 | ボディをURL エンコードする |
| Next.js属性は何もしない | ページは静的HTMLファイルではない | publicの静的フォームファイル、AJAXで送信 |
| フィールド名を変更した後、古いデータが消える | UIは現在のフィールドのみを表示 | APIのlistFormSubmissionsエンドポイントを使用する。古いフィールドは削除するのではなく非表示にする |
フォームが無言で何もしない場合は、最初の3行を順に確認してください。ほとんどのケースはこれです。
別のバックエンドがより適切な場合
Netlify Formsは既にNetlifyを使用していて、コンタクトフォームが必要な場合の良いデフォルトです。常に正しい選択とは限りません。
WordPressに留まる
サイトがWordPressで、フォームが既に動作している場合、移動する理由はまずありません。Contact Form 7やWPFormsなどのプラグインはサーバー上で実行され、データを独自のデータベースに保持し、チームが既に知っているエディタ内に存在します。メールが届かない場合、それはそこで修正できる配信の問題です。Contact Form 7がメール送信を停止する理由を参照してください。フォームをNetlifyに移動するのは、サイト全体も静的ビルドに移動する場合のみです。これはホスティングの決定です。VercelとNetlifyの比較は検討する適切な場所です。
Formspreeおよび同様のフォームバックエンド
ホストされたフォームバックエンドは、サイトがNetlifyのビルド経由でデプロイされていない場合に有効です。Netlify Formsはデプロイ時の検出に依存しているため、そこにデプロイされたサイトでのみ動作します。フォームサービスは、どのホストからでも動作するエンドポイントを提供します。Static Formsの比較では、例えば、無料ティアが30日ごとに250件のサブミッションで、その独自の数字がその独自のページに記載されています。Formspreeは同じ原理で動作しますが、ここではその制限を引用していません。価格ページで確認してください。
サーバーレス関数
データベースに対して検証、カスタムメール送信、別のAPIの呼び出しが必要な場合、関数は完全な制御と維持するコードのコストを提供します。NetlifyのAstroテンプレートは、リソース内でフォームをトリガーする関数を指しており、これは中間パス:Netlify Formsをストレージとスパムに保持し、サブミッションごとにコードを実行します。
CMSまたはビルダーフォーム
エディタがコードに触れずにフィールドを変更する必要がある場合、CMSまたはページビルダーに組み込まれたフォームが勝ちます。静的HTMLブループリントファイルはエディタフレンドリーの反対です。
FAQ
NetlifyがホストしていないサイトでNetlify Formsを使用できますか?
期待するようにはできません。検出はNetlifyのビルド内で発生するため、フォームはNetlifyデプロイに含まれている必要があります。サードパーティのレビューも同じです。フォームはNetlifyにデプロイされたサイトで動作します。
返信が間違ったアドレスに送信されるのはなぜですか?
フォームに<input name="email">を追加してください。ナレッジベースによると、これは通知メールの返信先を送信者に設定します。
フォームを削除した場合、フォーム検出をオフにすべきですか?
妥当な判断です。Netlifyは、これを無効化するとポスト処理が減少しデプロイが高速化される可能性があると述べています。サイト名を入力して確認すると、次のデプロイから有効になります。
個人データを含むファイルを収集できますか?
Netlifyは、個人識別情報(PII)を含むアップロード機能付きフォームには追加のセキュリティ設定が必要であり、Very Good Securityとの統合を推奨しています。また、フィールドごと1ファイル、リクエスト上限8 MBの制限も忘れずに。
最も重要な注意点は、Netlifyはデプロイ時に静的HTMLとして存在するフォームのみを認識するため、フレームワークでレンダリングされたフォームはフィールド名が一致する静的コピーが必要です。スタティックスタックへの移行を検討していて、ビルドについて第三者の意見が欲しい場合、Jamstackの開発サービスがそのような作業に対応しています。