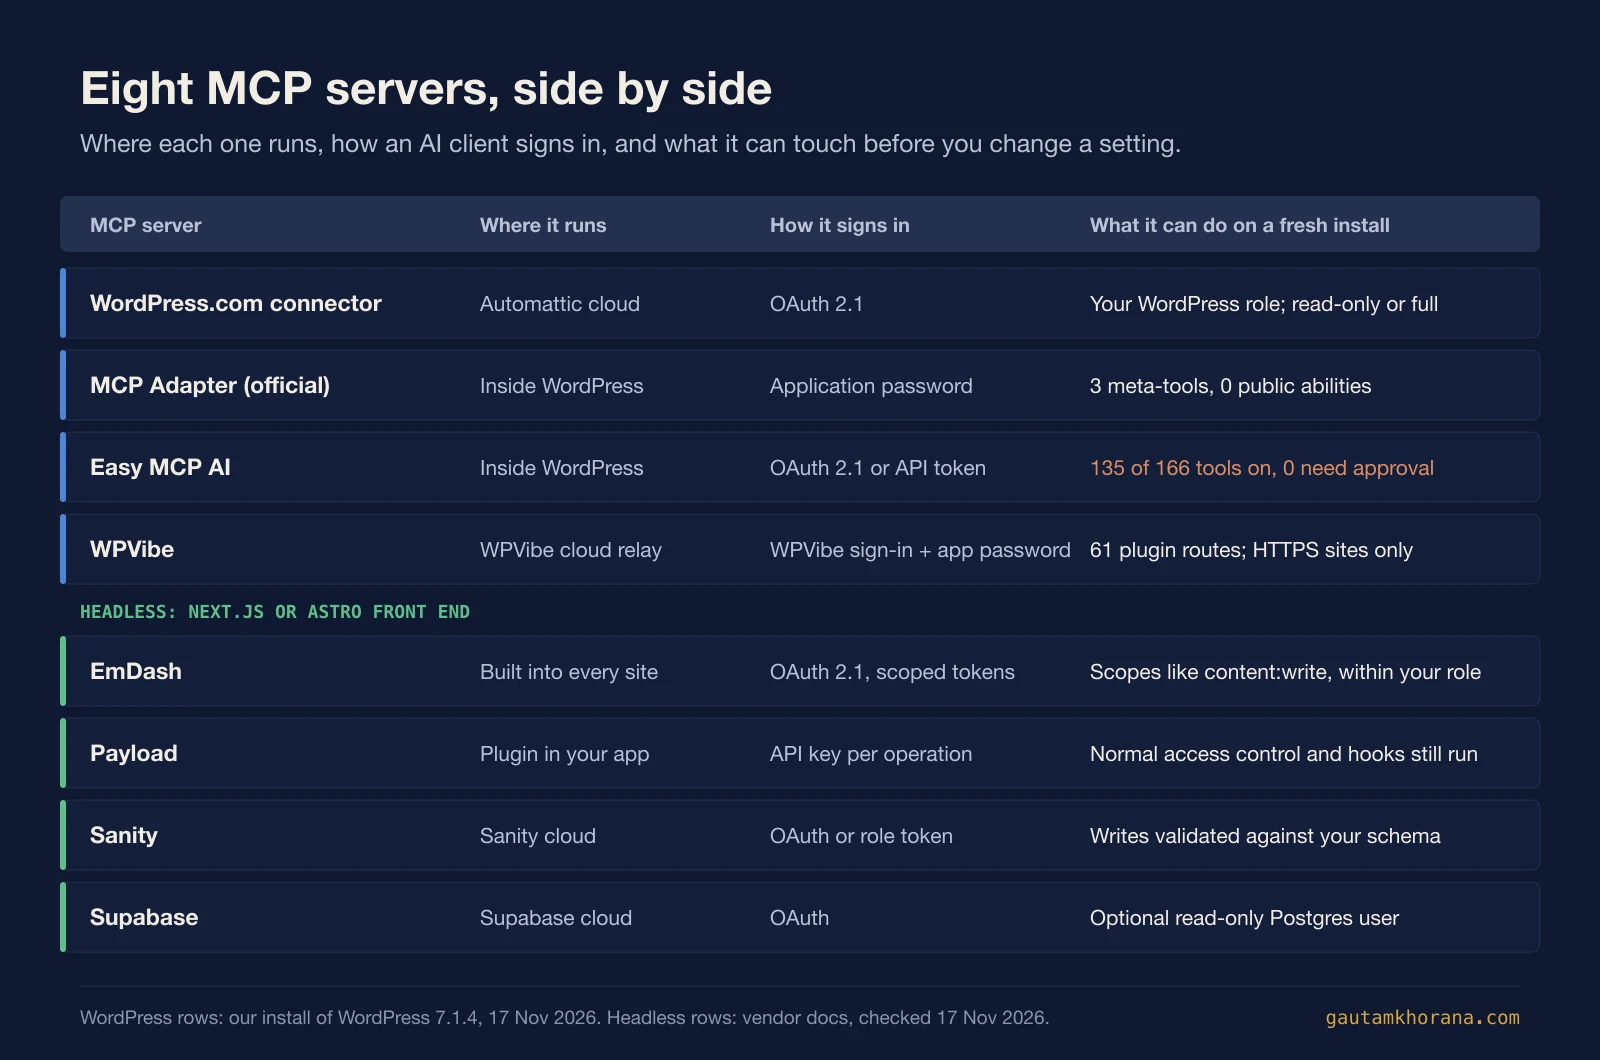
Hay tres rutas de servidor WordPress MCP que vale la pena sopesar en noviembre de 2026, y la diferencia decisiva es dónde se ejecuta el servidor y qué habilita por defecto. Easy MCP AI se ejecuta dentro de tu sitio. WPVibe se retransmite a través de un servidor alojado. El Adapter oficial expone solo lo que un sitio elige publicar. En una instalación nueva que ejecuté, el adapter listó 3 herramientas mientras que Easy MCP AI tenía 135 habilitadas. Abajo: qué hace cada ruta, una tabla lado a lado, una lista de verificación previa a la conexión, y el caso de un stack headless tipado cuando los agentes hacen la mayor parte de la edición.
La respuesta corta
Si quieres que Claude o ChatGPT editen un sitio WordPress auto-alojado hoy, hay tres rutas realistas, más una cuarta si estás en WordPress.com.
- Easy MCP AI es un plugin PHP gratuito que convierte tu sitio en el servidor MCP. Amplio, rápido para comenzar, y todo se mantiene entre tu cliente de IA y tu sitio.
- WPVibe es un plugin gratuito más un servidor alojado. La configuración es la más amigable de las tres, el alcance es el más amplio, y una asignación medida de llamadas de herramientas lo financia.
- El Adapter oficial de MCP con la API de Abilities es el más estrecho. Expone solo las abilities que un sitio ha hecho públicas, y es privado por defecto.
- El conector de WordPress.com cubre sitios en una cuenta de WordPress.com, con acceso siguiendo el rol del usuario.
Ese es el lado de WordPress. La otra mitad de la respuesta es que, si los agentes van a hacer trabajo de edición real y repetido, un stack headless (Next.js o Astro con Payload, Sanity, EmDash o Supabase) le da al agente un contrato tipado en lugar de un montón de herramientas específicas de plugin. Haré ese caso en la sección nueve, de manera justa, porque WordPress sigue ganando en varias cosas.
Para el marcador completo de WordPress contra headless MCP, ve WordPress MCP vs headless CMS MCP. Este artículo es el complemento práctico de esa comparación.
Lo que el ensayo del Repository acierta, y lo que omite
El punto de partida para este artículo es Lo que los constructores de páginas me enseñaron sobre MCP, un ensayo que insta a los autores de plugins y temas a adoptar MCP. Debe afirmarse claramente: está patrocinado, y su autor, Ionut Neagu de Vertigo Studio y Themeisle, es propietario de Easy MCP AI. Eso no lo hace incorrecto. Sí significa que deberías leerlo como un fundador con un producto en la carrera.
Tiene razón en varios puntos. El cambio comercial es real: cuando un agente se sienta entre el cliente y tu interfaz, el viejo supuesto de que controlas la experiencia deja de sostenerse. Su línea es más afilada que la mía: "Cuando ya no controlas la capa de aplicación y la experiencia, estás en riesgo." Los autores de plugins que ignoren eso están apostando en contra de dónde va el tráfico.
También tiene razón en que los agentes ignoran las ventas adicionales. Una descripción de herramienta que empuja hacia un nivel Pro es tokens desperdiciados, porque el modelo la lee como ruido y sigue adelante. Y el impulso por diseño de herramientas eficiente en tokens es sólido. Cada herramienta que listas cuesta contexto antes de que el agente haga algo útil.
Aquí está lo que el ensayo deja fuera.
- Seguridad. Entregarle a un agente acceso de escritura a un CMS es una cuestión de privilegios primero y una cuestión de crecimiento segundo. Nada sobre alcance, aprobaciones o credenciales.
- Retransmisiones alojadas. Si las solicitudes pasan a través de los servidores de un proveedor es una opción arquitectónica real. Se merece más que silencio.
- Si WordPress es el mejor objetivo. El ensayo asume que la respuesta es sí y aconseja en consecuencia. Ese supuesto es la cosa que vale la pena probar.
Así que el resto de este artículo prueba los dos primeros y discute con el tercero.
Cómo lo probé
El 17 de noviembre de 2026 usé WordPress 7.1.4 en PHP 8.3 en WordPress Playground, ejecutándose localmente. Instalado desde WordPress.org: MCP Adapter 0.7.1, Easy MCP AI 2.4.1 y WPVibe 1.23.0. Sin WooCommerce, sin plugins de SEO. Un sitio desnudo, deliberadamente, para que los defaults sean visibles en lugar de lo que una instalación de producción ocupada agrega.
Lo que pude probar: qué registra cada plugin, qué habilita de fábrica, cómo su endpoint maneja autenticación, y qué ve un cliente en tools/list.
Lo que no pude probar fue el comportamiento conectado de WPVibe. El plugin rechaza un sitio http:// local, así que una ejecución adecuada necesita un sitio HTTPS público y una cuenta de WPVibe. Donde describo WPVibe una vez conectado, eso viene de los propios documentos y listado de WPVibe, y lo digo. Tampoco probé ninguno de estos para vulnerabilidades. Esto es un inventario de defaults, no una auditoría de seguridad, y nada abajo debe leerse como tal.
Easy MCP AI: un servidor PHP dentro de tu sitio
Easy MCP AI es de Themeisle y tiene más de 40,000 instalaciones activas. La propuesta es clara: el servidor MCP es PHP corriendo en tu propio sitio, sin relé alojado, sin cuenta de proveedor y sin cuota de uso. Las solicitudes y resultados de herramientas viajan entre tu cliente de IA y tu sitio, y según el listado el plugin es gratuito con todas las herramientas incluidas. No hay cuota de proveedor, solo límites de velocidad que estableces tú, con un predeterminado de 120 solicitudes por minuto por token.
El listado afirma 280+ herramientas: 130+ para WordPress principal, 90+ para integraciones de plugins y 50+ para SEO y análisis. Las herramientas de datos SEO usan tus propias cuentas de Semrush, Ahrefs o Google, así que los cargos de API vienen de esos proveedores. La lista de seguridad incluye OAuth 2.1 con PKCE o tokens API con hash, verificaciones de capacidad, alcances por token, lista blanca de IP, registro de auditoría de 30 días e historial de cambios. Es un conjunto serio de controles para un plugin gratuito, y el registro de auditoría en particular es algo que muchas herramientas de pago omiten.
Lo que activó una instalación fresca
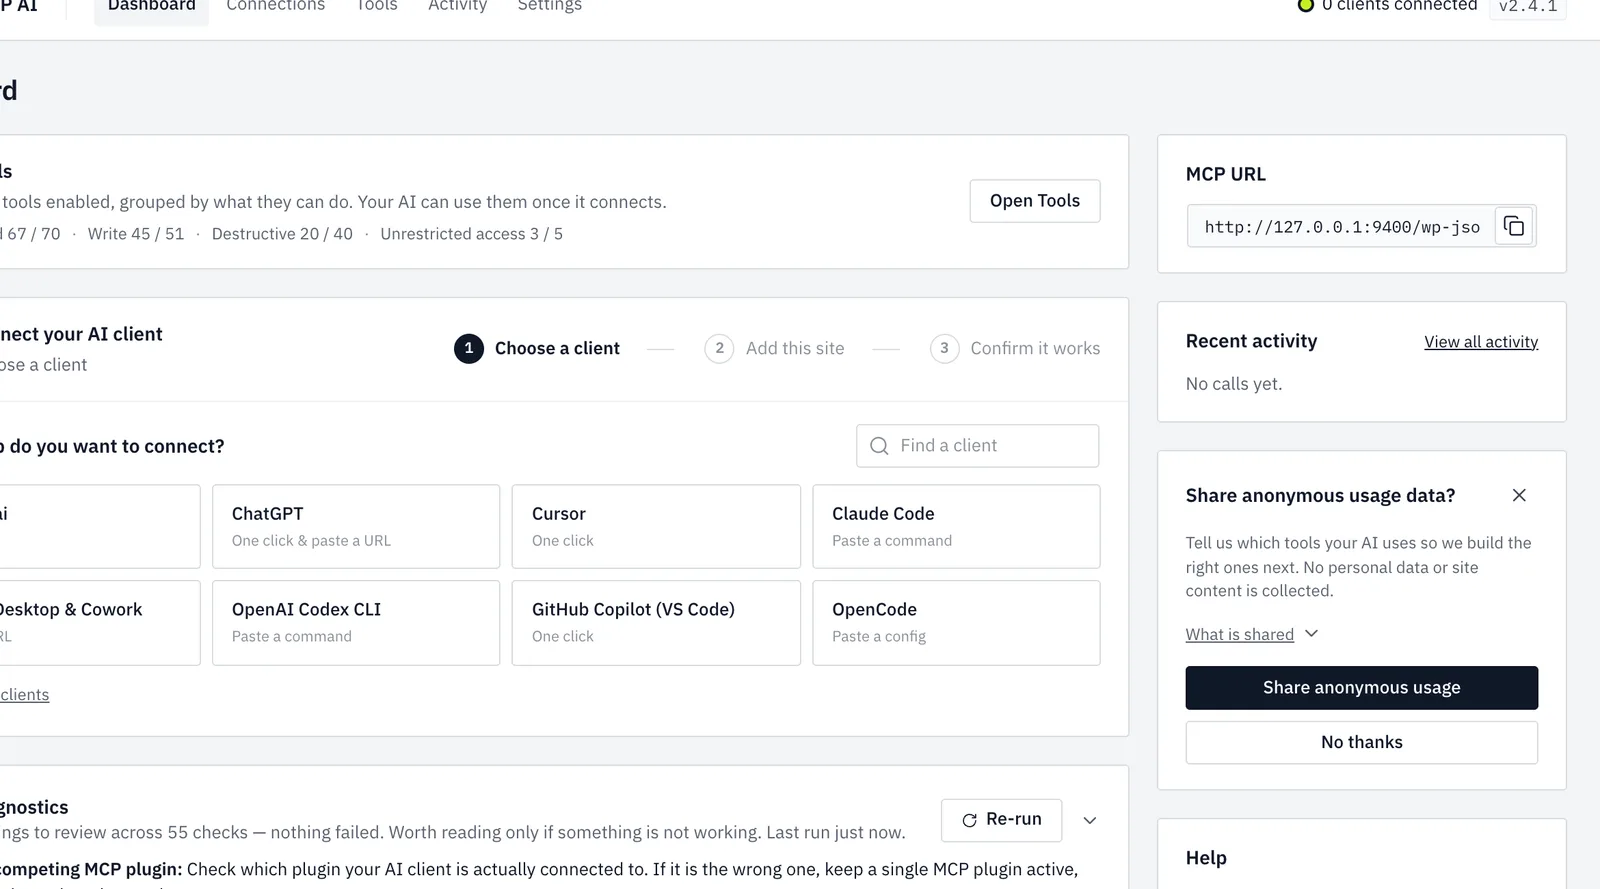
En mi sitio vacío la pantalla Herramientas listaba 166 herramientas, 135 activadas y 31 desactivadas. El resto del conteo del titular viene de integraciones para plugins que este sitio no tenía, como WooCommerce y plugins de SEO. Listos para usar:
- Lectura: 67 de 70
- Escritura: 45 de 51
- Destructivas: 20 de 40
- Acceso sin restricciones: 3 de 5
- Herramientas establecidas para requerir aprobación: 0
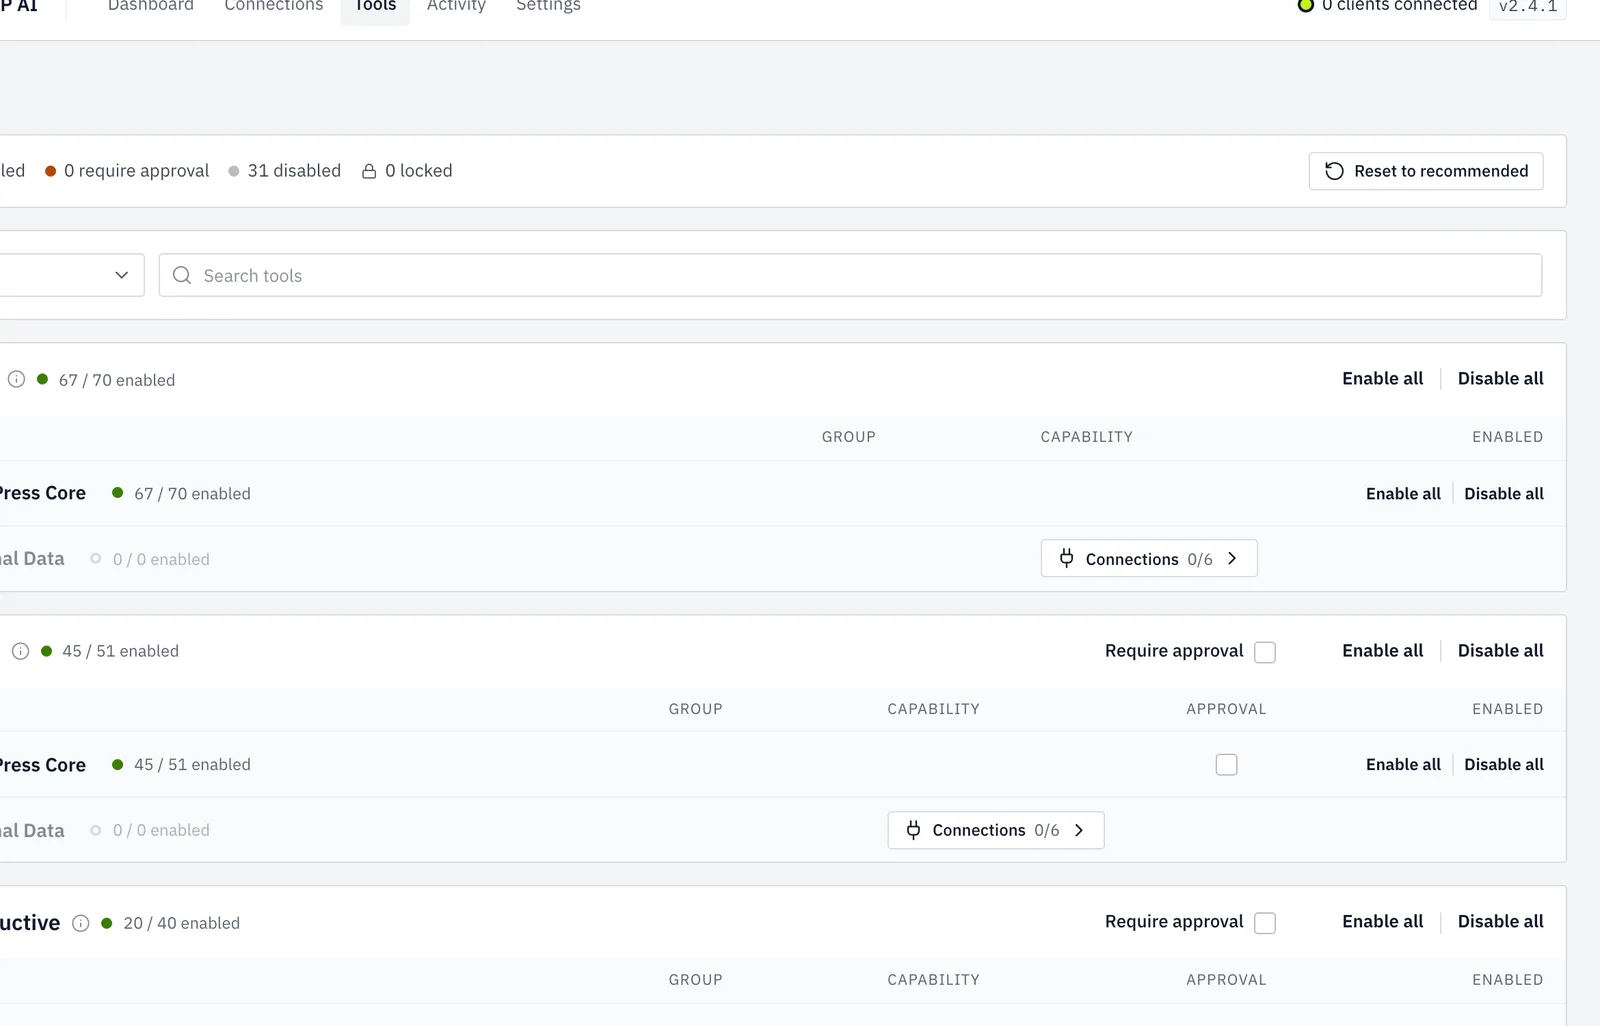
Dos herramientas están en un grupo "Privilegiado": una lee archivos de temas y plugins bajo wp-content, la otra ejecuta una búsqueda y reemplazo en toda la base de datos. Si están activadas para ti es tu decisión, pero sabe que existen antes de entregar un token a un agente.
Autenticación y las particularidades
El endpoint devolvió 401 a una sesión de navegador autenticada. Solo acepta OAuth 2.1 o sus propios tokens de API, que es el comportamiento correcto: las cookies de sesión son un riesgo de diputado confundido. También ofrece una ruta que lleva la clave de API en la ruta de URL. Es conveniente para clientes que no pueden enviar encabezados. También significa que el secreto vive en una URL, y las URLs se copian en registros, historiales de chat y capturas de pantalla, así que trátalo en consecuencia.
El panel de diagnósticos te advierte mantener un solo plugin MCP activo, que es un consejo sensato que repetiré en la lista de verificación. El plugin registró 18 rutas REST públicas y 49 de administrador. Después de que un cliente se conecta descarga habilidades firmadas una vez al día desde skills.easymcpai.com, enviando solo la versión del plugin; puedes desactivar eso con define( 'EASY_MCP_AI_SKILLS_SYNC', false ); en wp-config.php.
Dos límites de su propia documentación importan aquí: "Forzar Borrador en Crear" está desactivado de forma predeterminada, y el plugin no puede restringir el acceso a publicaciones individuales.
Ventajas y desventajas
- Ventajas: gratuito, sin relé, amplia cobertura de herramientas, OAuth 2.1, alcances por token, límites de velocidad, lista blanca de IP, registro de auditoría con historial de cambios.
- Desventajas: muchas cosas activadas de forma predeterminada, cero herramientas que requieren aprobación, borradores no forzados, sin restricciones por publicación, y una ruta pone la clave en la URL.
Nada de eso es un defecto. Es un predeterminado permisivo que ajustas el primer día.
WPVibe: el relé alojado
WPVibe viene de SeedProd (Awesome Motive). El Repositorio reportó que pasó 100,000 instalaciones activas, y el 17 de noviembre de 2026 su listado en WordPress.org mostraba 209 calificaciones de cinco estrellas de 216. La razón probable es la configuración: instalas un plugin GPL gratuito, conectas una vez, y Claude.ai o ChatGPT alcanza el sitio en un clic. Funciona en WordPress 6.0+, muy por debajo del piso 6.9 del adaptador.
La arquitectura es un servidor MCP alojado y de código cerrado en mcp.wpvibe.ai. Según el listado del plugin, las credenciales se cifran con AES-256-GCM y el servicio retransmite llamadas de herramientas a la API REST de tu sitio. El repositorio añade que las credenciales se encuentran en servidores alojados en Cloudflare. Ese es el intercambio: le entregas a un vendedor una ruta hacia tu sitio a cambio de no hacer trabajo de servidor. Easy MCP AI's listing plantea el punto opuesto directamente: que un servicio alojado envía proxy de cada solicitud a través del vendedor. Ambas afirmaciones son afirmaciones de vendedores. La diferencia arquitectónica es real de cualquier forma.
WPVibe dice que nunca cobra por la inferencia de IA. Traes tu propio plan de Claude o ChatGPT, y los niveles pagos solo aumentan el límite de acciones de WordPress.
Precios
Facturado anualmente, según la página de precios de WPVibe (consultada el 17 de noviembre de 2026):
| Plan | Precio | Llamadas de herramientas |
|---|---|---|
| Gratuito | $0 | 100 por cada 24 horas |
| Pro | $99 por año | 500 |
| Power | $299 por año | 2,000 |
| Agencia | $599 por año | 5,000 |
| Scale | $899 por año | 10,000 |
El plan gratuito incluye todas las herramientas y habilidades, lo cual es generoso. El plan Agency permite que las agencias inviten a clientes.
Habilidades de constructor y seguridad
WPVibe lista soporte para Elementor, Divi, Bricks, Beaver Builder, Breakdance, SeedProd y GeneratePress, más 125+ comandos de WP-CLI y acceso a archivos. Su diseño de seguridad es reflexivo: una lista de permitidos de WP-CLI con denegación por defecto, SQL de solo lectura a menos que apruebes lo contrario, ediciones de tema en un sandbox de borrador que se publica en vivo solo cuando publicas, eliminaciones que van a papelera, y un registro de aprobación de solo añadir. Según el listado, un fallback de autenticación que documenta puede desactivarse con define( 'WPVIBE_DISABLE_AUTH_FALLBACK', true );.
La puerta HTTPS y las 61 rutas
En mi sitio local WPVibe se detuvo con: "Este sitio necesita HTTPS antes de conectarse." Tiene sentido. Requerir HTTPS es una buena barrera, y es por eso que no pude ejecutarlo conectado.
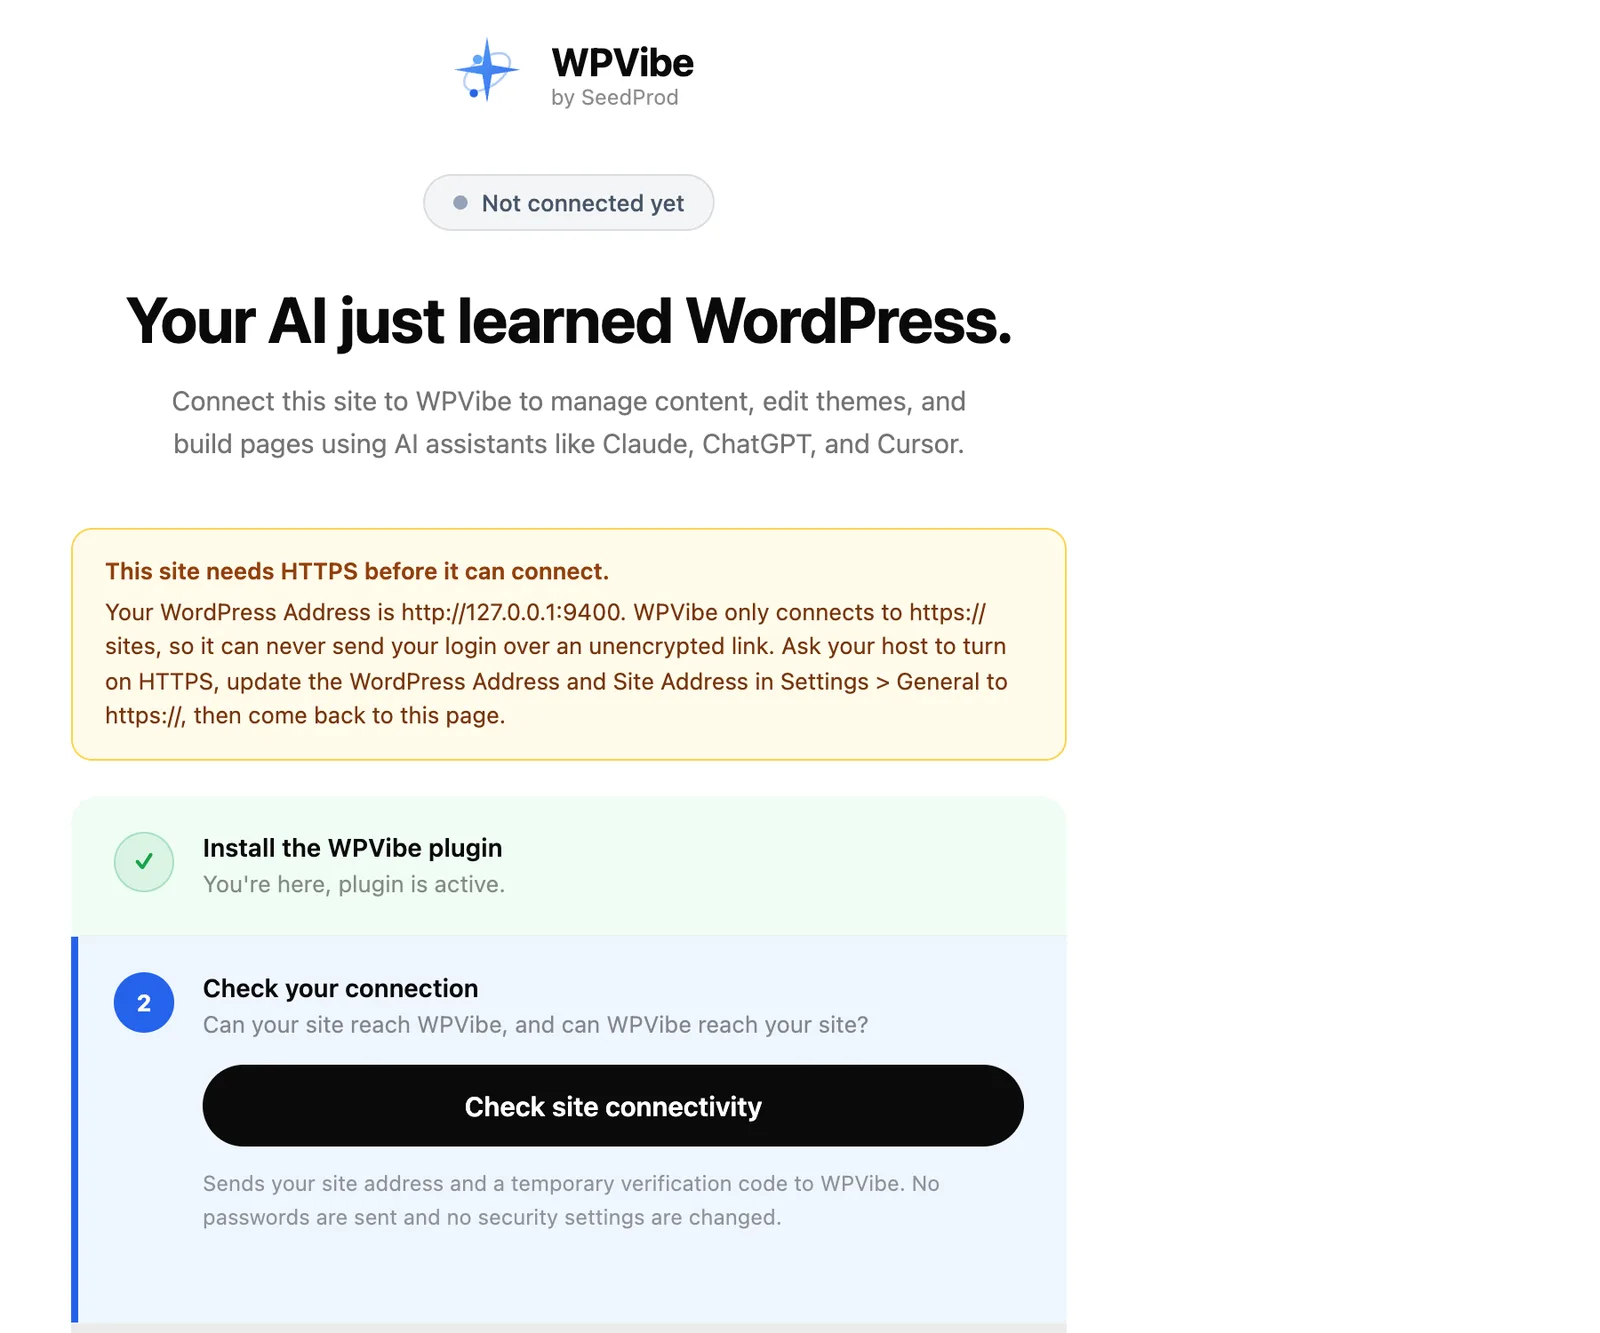
Lo que pude ver es lo que el plugin registra: 61 rutas REST que el servidor alojado llama. Incluyen lectura, escritura, edición y eliminación de archivos, ejecución de WP-CLI, fragmentos de código, publicación de tema en borrador, y rutas de guardado de página para Elementor, Beaver Builder, Breakdance y Bricks. Esa es la afirmación "llega a todo el sitio" hecha concreta. Un alcance amplio necesita las aprobaciones y listas de permitidos anteriores para soportar el peso, así que lee cómo se configuran en tu plan.
- Ventajas: configuración de un clic, funciona en WordPress antiguo, nivel gratuito con todas las herramientas, modelo de aprobación y sandbox bien pensado, habilidades de constructor.
- Desventajas: servidor alojado de código cerrado, medición diaria de llamadas de herramientas, necesita HTTPS pública, una cuenta de vendedor se interpone entre tú y tu sitio.
La ruta oficial: MCP Adapter, Abilities API y WordPress.com
La Abilities API está en el núcleo desde WordPress 6.9. Es un registro donde el núcleo, plugins y temas declaran lo que pueden hacer, con esquemas de entrada y salida y un callback de permiso. Cuando algo ejecuta una ability, la API valida la entrada, verifica el permiso, la ejecuta, valida la salida y devuelve JSON. El núcleo incluye tres abilities: get-site-info, get-user-info y get-environment-info.
El Adaptador MCP expone esas capacidades como herramientas MCP. Requiere WordPress 6.9 y cuenta con más de 70,000 instalaciones, publicado bajo la cuenta de WordPress.org. Reemplaza el repositorio wordpress-mcp de Automattic, que fue archivado el 17 de septiembre de 2026.
En mi sitio nuevo, sobre HTTP, se inicializó y luego exigió un encabezado MCP-Protocol-Version. tools/list devolvió exactamente tres herramientas: mcp-adapter-discover-abilities, mcp-adapter-get-ability-info y mcp-adapter-execute-ability. Ninguna capacidad era pública por defecto. Se registró una ruta REST. Es prácticamente la huella más pequeña que puedes obtener, y es el predeterminado más cuidadoso de los tres. Un sitio tiene que optar por las capacidades.
El inconveniente: conectar un cliente web
El transporte HTTP pasa por el proxy @automattic/mcp-wordpress-remote con una contraseña de aplicación, o STDIO vía WP-CLI, la ruta que elegiría para Claude Code con WordPress. Las contraseñas de aplicación actúan con los permisos completos del usuario, y el alcance por contraseña se dejó como trabajo futuro en la guía de integración original. La guía del adaptador del blog de desarrolladores por lo tanto recomienda un usuario dedicado con capacidades limitadas y capacidades de solo lectura para puntos finales públicos.
Hay un límite práctico más grande. Un problema abierto en GitHub (#436) solicita soporte OAuth, porque clientes web como Claude y ChatGPT se conectan a través de un inicio de sesión OAuth y WordPress no tiene un servidor OAuth, así que no pueden conectarse al adaptador solo hoy. Hasta que eso se implemente, el adaptador se adapta mejor a desarrolladores, clientes de escritorio y flujos de trabajo locales que a un especialista en marketing con una pestaña del navegador.
WordPress.com y Elementor
El MCP de WordPress.com es OAuth 2.1, una conexión para cada sitio en la cuenta, el acceso sigue el rol del usuario, solo lectura o acceso completo, y alternadores de herramientas por sitio. El conector de Claude se lanzó como solo lectura el 5 de febrero de 2026, con herramientas de escritura desde el 20 de marzo de 2026. No tiene herramientas WooCommerce. Se incluye en planes pagos; los planes gratuitos y sitios de Jetpack lo obtienen gratis solo hasta noviembre de 2026, que es ahora, así que verifica los términos actuales.
Elementor también lanzó su propio MCP de Elementor el 23 de septiembre de 2026. Está integrado, solo para administradores, crea una contraseña de aplicación y guarda el resultado como borradores. Un diseño ordenado para sitios de Elementor, con el límite obvio de que solo habla Elementor.
- Ventajas: oficial, gratuito, capacidades validadas por esquema, privadas por defecto, orientación de usuario dedicado, OAuth en WordPress.com.
- Desventajas: superficie diminuta hasta que se registren capacidades, los clientes web aún no pueden conectarse al adaptador directamente, las contraseñas de aplicación son todo o nada por usuario.
Las cuatro opciones lado a lado
Fuentes: listados de complementos, documentación de proveedores y mi instalación del 17 de noviembre de 2026. Los términos cambian, así que verifica antes de comprar.
| Easy MCP AI | WPVibe | Adaptador MCP | Conector WordPress.com | |
|---|---|---|---|---|
| Dónde se ejecuta el servidor | Dentro de tu sitio (PHP) | Alojado en mcp.wpvibe.ai | Dentro de tu sitio | Alojado por WordPress.com |
| Autenticación | OAuth 2.1 con PKCE, tokens de API | Cuenta alojada, conexión de sitio | Contraseñas de aplicación mediante proxy o WP-CLI | OAuth 2.1 |
| Exposición predeterminada en un sitio nuevo | 135 herramientas habilitadas, 0 que requieren aprobación | 61 rutas de complementos; aprobaciones y listas de permitidos según la documentación | 3 herramientas, sin capacidades públicas | Alternadores por sitio, solo lectura o completo |
| Precio | Gratuito | Gratuito a $899 por año, medido | Gratuito | Incluido en planes de pago |
| Mejor para | Autohospedadores que quieren amplitud y sin relé | No desarrolladores que quieren configuración de un clic | Desarrolladores que crean sus propias capacidades | Sitios ya en WordPress.com |
La lección de los constructores de páginas, invertida
El título del artículo trata sobre lo que los constructores de páginas le enseñaron a su autor. Creo que le enseñaron algo diferente.
Los constructores de páginas dieron a los no desarrolladores control de diseño, y el precio fue que el contenido se guardara en formatos específicos del constructor. Tu página dejó de ser contenido y se convirtió en una estructura que solo ese constructor podía leer con claridad. Cualquiera que se haya migrado desde uno conoce el costo.
Ahora observa lo que hacen los complementos MCP que envuelven constructores. Las 61 rutas de WPVibe incluyen rutas de guardado de página para Elementor, Beaver Builder, Breakdance y Bricks. Easy MCP AI también se integra con ecosistemas de complementos. Un agente que escribe datos de Elementor o Bricks está escribiendo esa forma propietaria, y cada página que produce profundiza el bloqueo. El agente funciona, el sitio se ve bien, y aún así has hecho más pesada la dependencia del formato. Más rápido, en otras palabras, no más libre.
El agente no es el problema. Es lo que se le pide al agente que escriba. Si lo que hay debajo es un blob débilmente estructurado, la validación es principalmente visual: ¿se renderiza la página? Si lo que hay debajo es un documento tipado con un esquema, la pregunta cambia: ¿esto coincide con el contrato? Los modelos son decentes en la segunda pregunta y pobres en la primera cuando no pueden ver la pantalla.
Ese es el contraste que importa. La Abilities API propia de WordPress apunta en esta dirección, con esquemas dentro y esquemas afuera, pero la mayoría de la superficie de herramientas que la gente está conectando hoy se encuentra en el lado anterior.
La alternativa sin cabeza
El front end es Next.js o Astro, y la capa de contenido es donde vive el contrato del agente. Los marcos en sí establecen el límite: Next.js 16+ tiene un punto de conexión MCP en tiempo de desarrollo para diagnósticos (errores, registros, rutas), no edición de contenido, y Astro ofrece un MCP de solo lectura. Así que el sistema de contenido suministra las herramientas de edición. Cuatro opciones:
- Payload: el complemento `@payloadcms/plugin-mcp ` tiene licencia MIT con un punto de conexión en
/api/mcp. Las claves de API llevan alternadores por colección y por operación, y el usuario de la clave sigue pasando el control de acceso y los ganchos de Payload. Un agente no puede hacer lo que el usuario no puede hacer, y tus reglas comerciales siguen funcionando. - Sanity: un servidor alojado en mcp.sanity.io, OAuth por defecto o un token con permisos limitados. Maneja consultas GROQ, creación, edición y publicación de documentos, lanzamientos y herramientas de esquema. Los documentos se validan contra el esquema implementado, aunque las reglas de validación personalizadas se omiten actualmente en MCP, así que no confíes solo en ellas como tu única barrera.
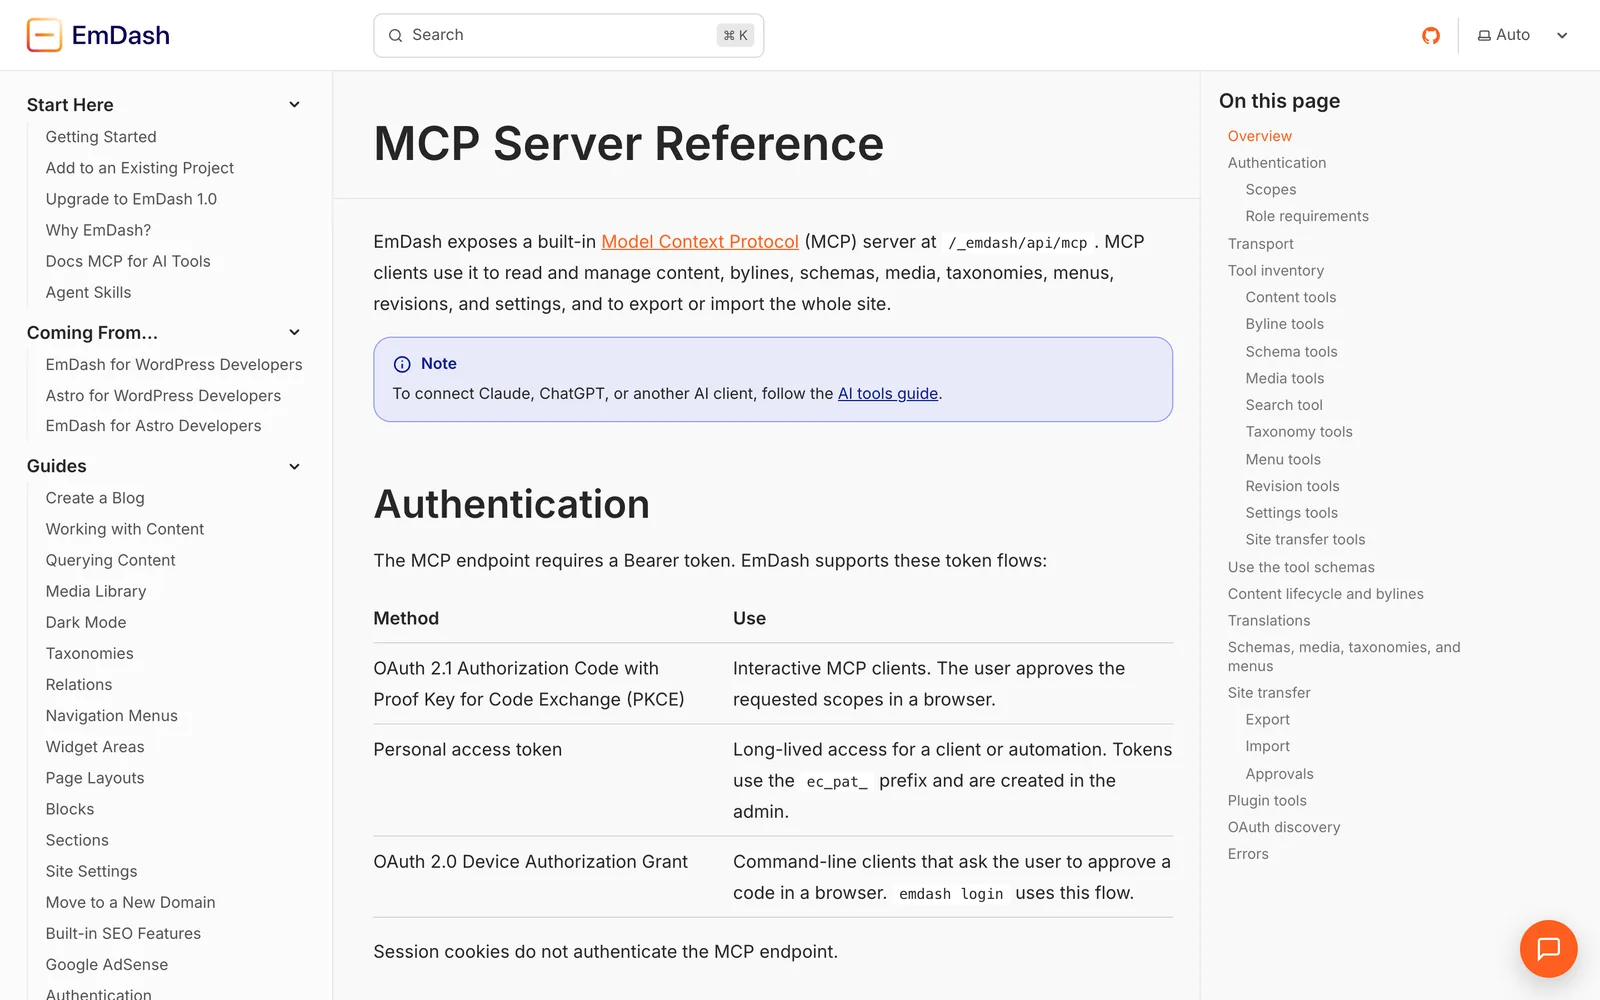
- EmDash: el CMS de Cloudflare con licencia MIT escrito en TypeScript (versión 1.0 el 28 de septiembre de 2026), creado como una integración de Astro. Cada sitio tiene un servidor MCP integrado en
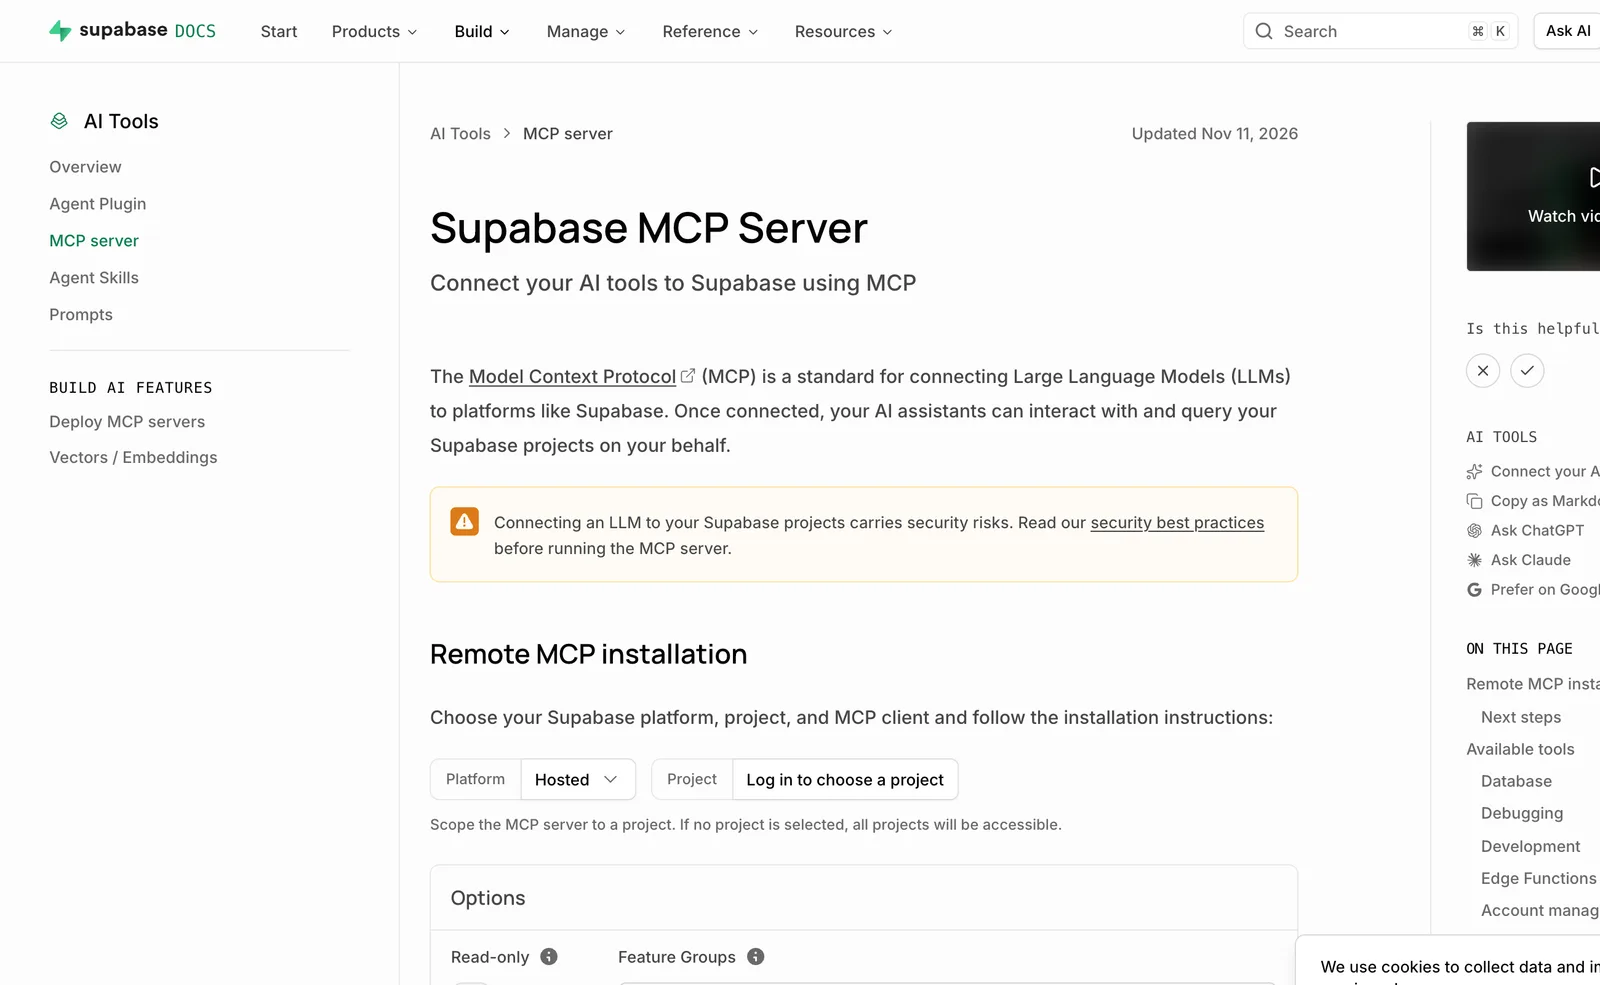
/_emdash/api/mcpcon OAuth 2.1, tokens de acceso personal o flujo de dispositivo. Los alcances comocontent:readycontent:writese cruzan con el rol del usuario, y las cookies de sesión se rechazan, muy similar a Easy MCP AI's 401. Los plugins se ejecutan en aisladores en entorno restringido. Matt Mullenweg cuestionó el encuadre de "sucesor espiritual", que es un debate justo, pero el diseño MCP de EmDash CMS se sostiene por sí solo. - Supabase: un servidor alojado en mcp.supabase.com con OAuth, ámbito de proyecto, grupos de características y una bandera
read_onlyque ejecuta consultas como usuario Postgres de solo lectura. La documentación advierte sobre inyección de indicaciones y dice que no lo conectes a datos de producción. Respeta eso. Para un ejemplo práctico de crear el tuyo propio, consulta construir un servidor MCP con Supabase y TypeScript.
Por qué esto hace un mejor contrato
Tres cosas se alinean. Un esquema tipado le dice exactamente al agente qué es un documento válido, así que las salidas deficientes fallan de forma notoria en lugar de renderizarse de forma extraña. Git significa que cada cambio en el código y el esquema es revisable y reversible. Los despliegues de vista previa significan que un cambio de contenido o código del agente se puede ver en una URL desechable antes de que nada llegue a producción. En un sitio WordPress en vivo, las aprobaciones y borradores tienen que hacer ese trabajo en su lugar.
Si quieres ayuda para definir el alcance de un cambio como ese, consulta desarrollo de CMS sin encabezado.
Qué sigue siendo mejor en WordPress
Sé justo con esto. Los editores de WordPress son familiares para un número enorme de personas, y para muchos equipos la experiencia de edición es el producto. El ecosistema de plugins es amplio, así que rara vez construyes desde cero. El alojamiento está disponible en todas partes, en todos los presupuestos. Sin encabezado significa un despliegue de front-end, un modelo de contenido para diseñar y un equipo que pueda mantener ambos. Si nadie en tu lado escribe TypeScript, un relé alojado con aprobaciones sensatas puede servirte mejor que una reconstrucción. El argumento a favor del modelo sin encabezado es más fuerte cuando los agentes realizan trabajo frecuente y estructurado, y más débil para una entrada de blog ocasional.
Una lista de verificación antes de conectar cualquier agente a un sitio de producción
La guía de seguridad de MCP cubre diputados confundidos, traspaso de tokens y minimización de alcance. En términos de WordPress, eso se convierte en:
- Crea un usuario dedicado. Nunca conectes un agente como tu propio administrador.
- Otorga el menor privilegio. Dale a ese usuario el rol más estrecho que funcione, y desactiva grupos de herramientas que no vayas a usar. Desactiva primero las herramientas destructivas y privilegiadas.
- Borradores primero. Activa cualquier opción de forzar borrador, y publica manualmente hasta que confíes en el resultado.
- Mantén el registro de auditoría activado y léelo. El registro de 30 días de Easy MCP AI y el registro de aprobación de WPVibe existen para esto.
- Ejecuta un plugin MCP. Los propios diagnósticos de Easy MCP AI así lo dicen. Los conjuntos de herramientas superpuestos hacen que el comportamiento sea más difícil de predecir.
- Usa HTTPS, y prefiere OAuth a las claves en URLs.
- Prueba en entorno de ensayo. Ejecuta el agente contra una copia, luego promueve.
- Revisa el servidor que instales. Nuestra guía para revisar habilidades de Claude Code, plugins y servidores MCP te lo explica.
Un punto de contexto. Los plugins MCP de WordPress han tenido vulnerabilidades graves: CVE-2025-11749 de AI Engine (escalada de privilegios sin autenticación a través del token portador de MCP, CVSS 9.8, corregida después de 3.1.3) y CVE-2025-5071 (CVSS 8.8), más un informe de Patchstack del 13 de noviembre de 2026 sobre escalada de privilegios en "MCP Server for WordPress" hasta 2.0.3 (CVSS 7.2). Ninguno de estos involucra Easy MCP AI, WPVibe o el Adaptador MCP. Muestran por qué mantener los plugins actualizados es importante.
FAQ
¿Hay un servidor MCP oficial de WordPress?
Sí, en dos formas. El Adaptador MCP es el plugin oficial para sitios autohospedados, que conecta la API de Abilities a MCP. WordPress.com ejecuta su propio servidor MCP alojado y conector de Claude para sitios en una cuenta de WordPress.com. Difieren en autenticación y alcance, así que elige según dónde viva tu sitio.
¿WPVibe es gratis?
El plugin es gratis y el servicio tiene un plan gratuito con todas las herramientas y habilidades, limitado a 100 llamadas de herramientas cada 24 horas. Los planes pagos van de $99 a $899 por año y aumentan el límite. WPVibe dice que nunca cobra por la inferencia de IA, así que sigues usando tu propio plan de Claude o ChatGPT.
¿Es seguro Easy MCP AI?
Tiene controles reales: OAuth 2.1 con PKCE, alcances por token, límites de velocidad, lista blanca de IP y registro de auditoría. Pero en mi instalación nueva, 135 herramientas estaban habilitadas y ninguna requería aprobación, así que la seguridad depende de cómo la configures. Aplica valores por defecto más restrictivos usando la lista de verificación anterior.
¿Necesito Jetpack para WordPress.com MCP?
No en un sitio WordPress.com. Los sitios autohospedados se conectan a WordPress.com MCP a través de Jetpack. Automattic dice que no se necesita ningún plan de Jetpack pagado, aunque algunas comparaciones de terceros dicen lo contrario, y los planes gratuitos y sitios de Jetpack acceden gratis solo hasta noviembre de 2026, así que verifica los términos actuales.
¿Puedo conectar Claude a WordPress sin un plugin?
No de forma limpia para clientes web. Claude en la web necesita un inicio de sesión OAuth y el núcleo de WordPress no incluye un servidor OAuth, que es el vacío que describe el issue de GitHub #436. Claude Code puede alcanzar un sitio a través de STDIO mediante WP-CLI con el MCP Adapter, que es un flujo de trabajo para desarrolladores.
El hecho más notable de la instalación es la dispersión en los valores por defecto: 3 herramientas en el adaptador oficial, 135 habilitadas en Easy MCP AI y 61 rutas detrás del servidor alojado de WPVibe. Elige el que tenga valores por defecto con los que puedas vivir, luego bloquéalo. Y si los agentes van a editar contenido a menudo, un esquema tipado les da un contrato que ningún formato de constructor puede proporcionar.