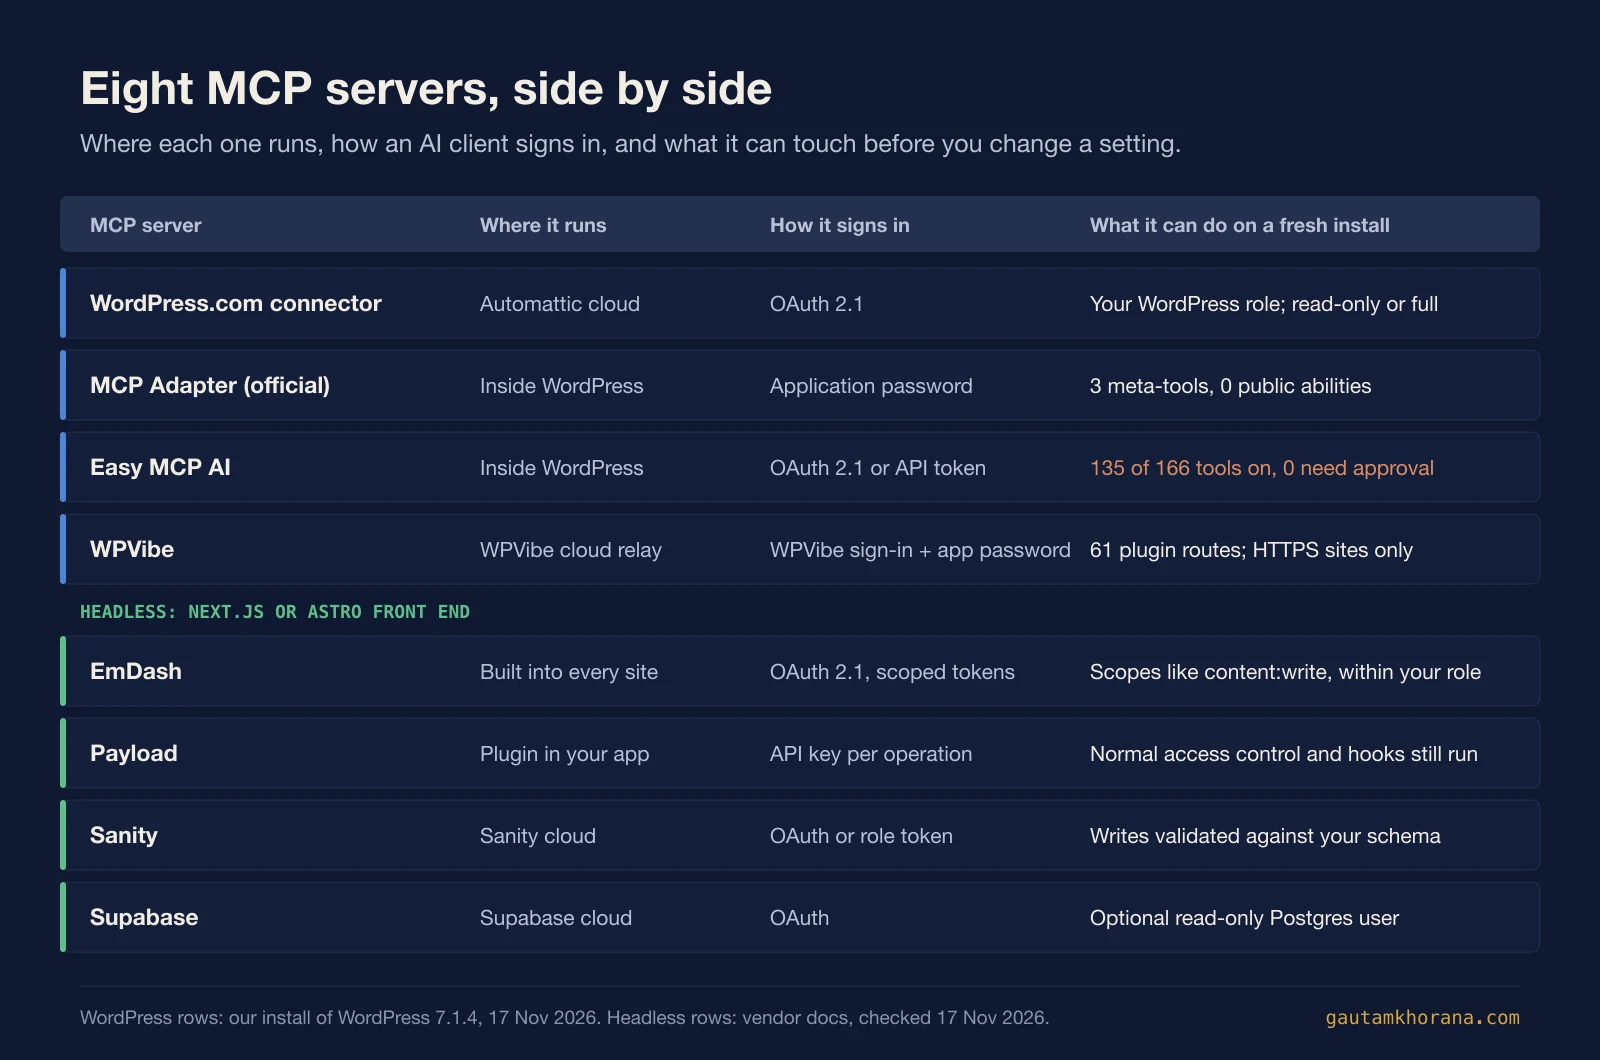
2026 年 11 月に検討する価値のある WordPress MCP サーバールートは 3 つあり、決定的な違いはサーバーがどこで実行されるか、そしてデフォルトで何を可能にするかにある。Easy MCP AI はサイト内で実行される。WPVibe はホストサーバーを経由してリレーされる。公式 MCP Adapter は、サイトが公開することを選択したもののみを露出させる。私が実行した新規インストールでは、Adapter は 3 つのツールをリストし、Easy MCP AI は 135 個が有効だった。以下:各ルートが何をするか、並列比較表、接続前チェックリスト、そしてエージェントが大部分の編集を行う場合の型付きヘッドレススタックの根拠。
簡潔な答え
Claude または ChatGPT にセルフホスト WordPress サイトを編集させたい場合、現在 3 つの現実的なルート、および WordPress.com を使用している場合は 4 つ目がある。
- Easy MCP AI はサイトを MCP サーバーに変える無料 PHP プラグインである。対象範囲が広く、開始が迅速で、すべてが AI クライアントとサイト間にとどまる。
- WPVibe は無料プラグイン + ホストサーバーである。セットアップは 3 つの中で最も親切で、到達範囲は最も広く、ツール呼び出しの測定された上限がそれに対するお金を払う。
- Abilities API を備えた公式 MCP Adapter が最も狭い。サイトが公開することを選択した能力のみを露出させ、デフォルトでプライベートである。
- WordPress.com コネクタは WordPress.com アカウント上のサイトをカバーし、アクセスはユーザーのロールに従う。
それが WordPress 側である。答えの残りの半分は、エージェントが実際の、繰り返された編集作業を行う場合、ヘッドレススタック (Payload、Sanity、EmDash または Supabase を備えた Next.js または Astro) はエージェントにプラグイン固有のツールのごたごたではなく型付き契約を与えるということである。9 番目のセクションで WordPress はいくつかの点でまだ勝っているため、公平に、その根拠を示す。
WordPress MCP とヘッドレス CMS MCP の完全なスコアカードについては、WordPress MCP vs headless CMS MCP を参照。この投稿はその比較への実践的な補足である。
Repository エッセイが正しく述べたこと、そしてそれが省略したこと
この記事の出発点は、プラグインおよびテーマ作成者に MCP を採用することを促すエッセイ ページビルダーが MCP について教えてくれたこと である。はっきり述べるべき点は:これはスポンサー付きであり、その著者である Vertigo Studio および Themeisle の Ionut Neagu は Easy MCP AI を所有している。それが間違いであるということではない。それはあなたがレース中の製品を持つ創業者としてそれを読むべきであることを意味する。
彼は複数の点で正しい。ビジネス上の転換は現実である:エージェントが顧客とインターフェース間に座る場合、あなたが経験をコントロールするという古い仮定は成り立たなくなる。彼の言い方は私のものより鋭い:「アプリケーション層を所有しなくなり、経験をコントロールしなくなった場合、あなたはリスクにさらされている。」その事実を無視するプラグイン作成者は、トラフィックが向かう場所に対して賭けている。
彼はまた、エージェントがアップセルを無視することが正しい。Pro ティアに向かって促すツール説明は、浪費されたトークンである。なぜなら、モデルはそれをノイズとして読み、先に進むからである。そしてトークン効率的なツール設計への推進は健全である。リストする各ツールはエージェントが有用なことをする前にコンテキストに費用がかかる。
ここで、エッセイが省略したものがある。
- セキュリティ。エージェントに CMS への書き込みアクセス権を与えることは、成長の問題の前に特権の問題である。スコープ、承認またはクレデンシャルについてはなにもない。
- ホストリレー。リクエストがベンダーのサーバーを通過するかどうかは、実際のアーキテクチャ選択である。沈黙以上の価値がある。
- WordPress が最適なターゲットかどうか。エッセイはそうであると仮定し、それに応じて助言する。その仮定はテストする価値のある事柄である。
だから、この投稿の残りは最初の 2 つをテストし、3 番目と議論する。
どのようにテストしたか
2026 年 11 月 17 日に、WordPress Playground でローカルに実行されている PHP 8.3 上の WordPress 7.1.4 を使用した。WordPress.org からインストール:MCP Adapter 0.7.1、Easy MCP AI 2.4.1、WPVibe 1.23.0。WooCommerce なし、SEO プラグインなし。意図的に裸のサイト。したがって、デフォルトは忙しい本番インストールが追加するもの以外に見える。
テストできたもの:各プラグインが登録するもの、ボックスから何を有効にするか、そのエンドポイントが認証をどのように処理するか、およびクライアントが tools/list で何を見るか。
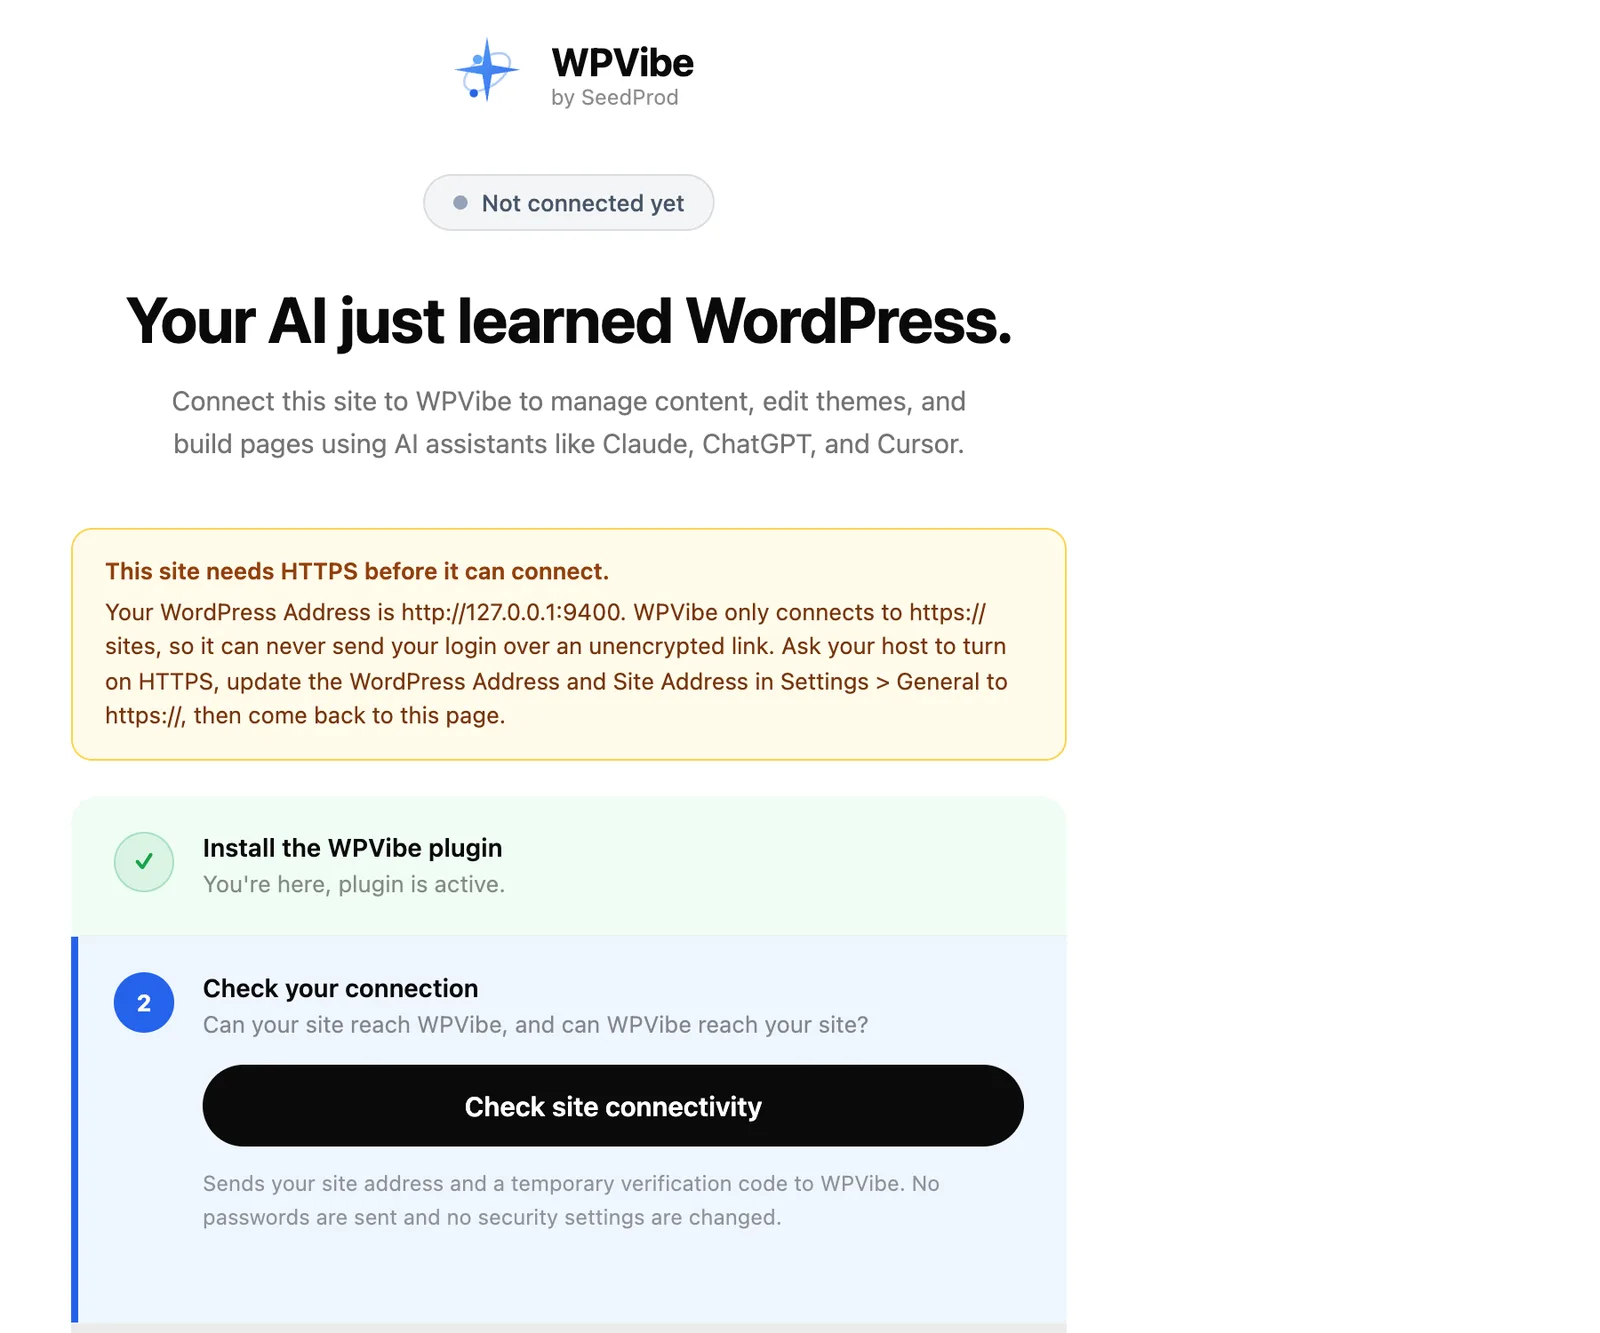
テストできなかったのは WPVibe の接続された動作である。プラグインはローカル http:// サイトを拒否するため、適切な実行には公開 HTTPS サイトと WPVibe アカウントが必要である。WPVibe が接続されると一度説明するところでは、それは WPVibe 自身のドキュメントとリストからのもので、そうであることを述べる。また、これらのいずれかについても脆弱性を探査しなかった。これはデフォルトのインベントリであり、セキュリティ監査ではなく、以下のものは監査として読まれるべきではない。
Easy MCP AI: サイト内のPHPサーバー
Easy MCP AIはThemeisleによる製品で、40,000以上のアクティブインストール数があります。コンセプトはシンプルです。MCPサーバーはお客様のサイト上で動作するPHPで、ホストされたリレーなし、ベンダーアカウントなし、利用料金なし。AIクライアントとお客様のサイト間でリクエストとツール結果が移動し、リスティングによるとプラグインは無料で全ツール搭載されています。ベンダーの割当量はなく、設定可能なレート制限のみで、デフォルトはトークンあたり1分間に120リクエストです。
リスティングには280以上のツールがあると記載。コアWordPress向け130以上、プラグイン統合向け90以上、SEOとアナリティクス向け50以上です。SEOデータツールはお客様自身のSemrush、AhrefsまたはGoogleアカウントを使用するため、API料金はそれらのプロバイダーから発生します。セキュリティリストはOAuth 2.1 with PKCE、またはハッシュ化されたAPIトークン、機能チェック、トークンごとのスコープ、IPホワイトリスト、30日間の監査ログと変更履歴です。無料プラグインとしては真摯なコントロール設定で、特に監査ログは有料ツール側でも提供を見送るケースが多いものです。
クリーンインストール時に有効化されたもの
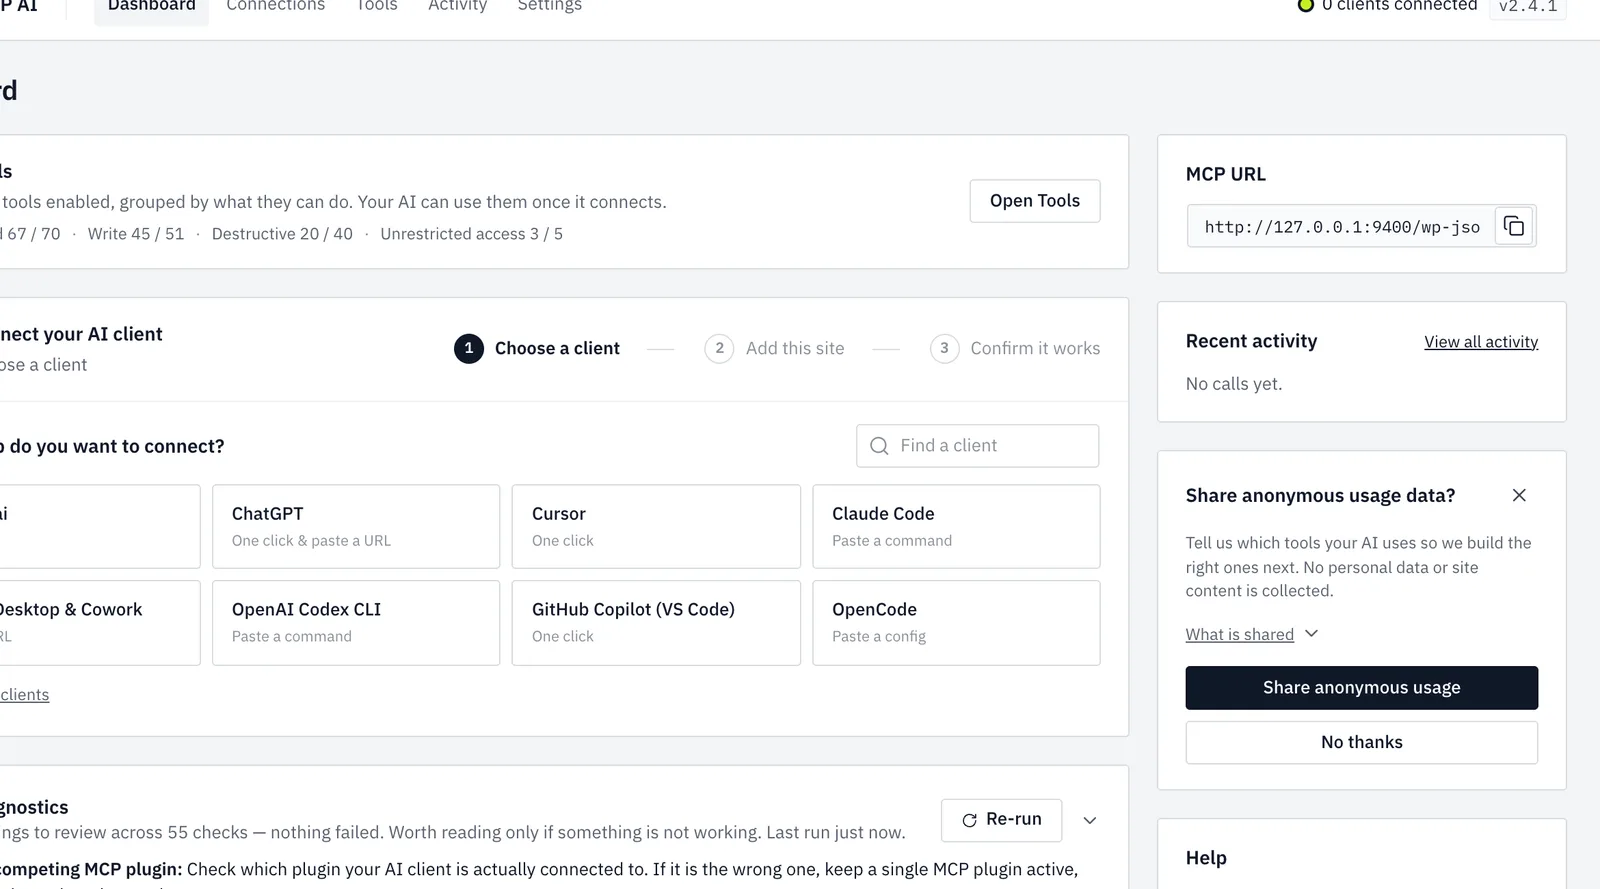
ベアサイトではToolsスクリーンに166個のツール、135個が有効、31個が無効と表示されました。ヘッドラインの数はこのサイトにインストールされていないプラグイン(WooCommerceやSEOプラグインなど)の統合から来ています。デフォルト状態では:
- Read: 67/70
- Write: 45/51
- Destructive: 20/40
- 無制限アクセス: 3/5
- 承認が必要に設定されたツール: 0
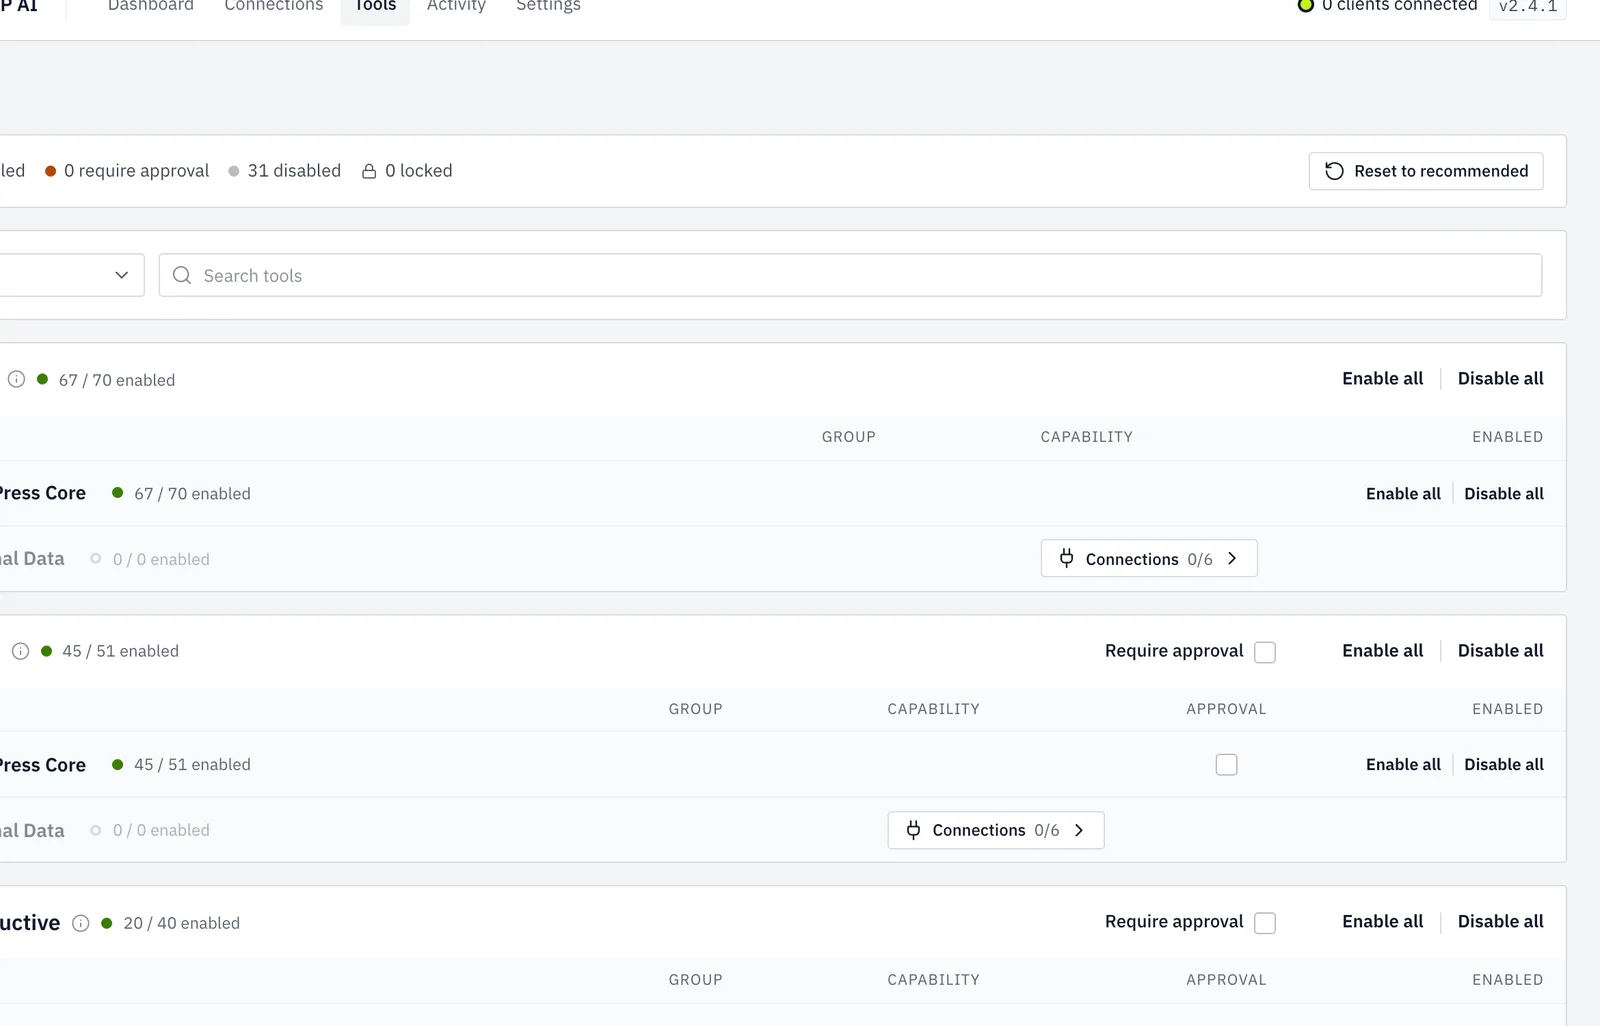
2個のツールは「Privileged」グループに属します。1つはwp-content下のテーマとプラグインファイルを読み込み、もう1つはデータベース全体の検索と置換を実行します。これらがお客様で有効かどうかはお客様次第ですが、エージェントにトークンを渡す前に存在することを認識しておいてください。
認証とそのあたりの特異性
エンドポイントはログイン済みのブラウザセッションに401を返しました。OAuth 2.1またはその独自のAPIトークンのみを受け付けます。これは正しい動作です。セッションクッキーはcofused-deputyのリスクだからです。また、APIキーをURLパスで送信するルートも提供します。ヘッダーを送信できないクライアントにとっては便利ですが、シークレットがURLに存在することになり、URLはログ、チャット履歴、スクリーンショットにコピーされるため、それに応じて扱ってください。
診断パネルは1つのMCPプラグインのみをアクティブに保つよう警告しています。これは常識的なアドバイスで、チェックリストでも繰り返します。プラグインは18個のパブリックと49個のadmin RESTルートを登録しました。クライアントが接続後、プラグインバージョンのみを送信してskills.easymcpai.comから署名されたスキルを1日1回ダウンロードします。これはwp-config.phpで define( 'EASY_MCP_AI_SKILLS_SYNC', false ); と設定すればオフにできます。
ドキュメントから重要な2つの制限があります。「Force Draft on Create」はデフォルトでオフ、このプラグインは個別ポストへのアクセス制限ができません。
メリットとデメリット
- メリット: 無料、リレーなし、幅広いツールカバレッジ、OAuth 2.1、トークンごとのスコープ、レート制限、IPホワイトリスト、変更履歴付き監査ログ
- デメリット: 多くがデフォルトでオン、承認が必要なツールが0、ドラフトが強制されない、ポスト単位の制限がない、1つのルートはキーをURLに含める
これらはいずれも欠陥ではありません。初日に厳しくするべき寛容なデフォルト設定です。
WPVibe: ホストされたリレー
WPVibeはSeedProd(Awesome Motive)からです。Repository では100,000以上のアクティブインストール数が報告されており、2026年11月17日のWordPress.orgリスティングでは216件のうち209件の5つ星評価が表示されていました。その理由はセットアップにあります。無料のGPLプラグインをインストール、一度接続すれば、Claude.aiまたはChatGPTがワンクリックでサイトに到達します。WordPress 6.0以上で動作し、アダプターの6.9フロアをはるかに下回ります。
アーキテクチャは mcp.wpvibe.ai でホストされるクローズドソースの MCP サーバーです。プラグインリストによれば、認証情報は AES-256-GCM で暗号化され、サービスはツール呼び出しをサイトの REST API にリレーします。Repository によると、認証情報は Cloudflare がホストするサーバーに保存されます。これがトレードオフです。ベンダーにサイトへのアクセス経路を与える代わりに、サーバー管理作業がなくなります。Easy MCP AI のリスティングは反対の主張を明確に述べており、ホストされたサービスはベンダーを通じてすべてのリクエストをプロキシするということです。どちらの主張もベンダーによる主張です。アーキテクチャの違いはどちらにせよ実在します。
WPVibe は AI 推論に対して課金しないと述べています。自分の Claude または ChatGPT プランを用意し、有料プランは WordPress アクションの割り当てを増やすだけです。
価格
年間課金で、WPVibe の価格ページによれば(2026 年 11 月 17 日確認):
| プラン | 価格 | ツール呼び出し |
|---|---|---|
| 無料 | $0 | ローリング 24 時間で 100 |
| Pro | 年間 $99 | 500 |
| Power | 年間 $299 | 2,000 |
| エージェンシー | 年間 $599 | 5,000 |
| Scale | 年間 $899 | 10,000 |
無料プランはすべてのツールとスキルを含んでいます。これは手厚いです。Agency プランはエージェンシーがクライアントを招待できます。
ビルダースキルとセキュリティ
WPVibe は Elementor、Divi、Bricks、Beaver Builder、Breakdance、SeedProd、GeneratePress に対応しており、125 以上の WP-CLI コマンドとファイルアクセスもサポートしています。セキュリティ設計は考慮深いものです。デフォルト拒否の WP-CLI 許可リスト、明示的な承認がない限り SELECT のみの SQL、公開時のみライブになるドラフトサンドボックス内のテーマ編集、ゴミ箱に行く削除、追加のみの承認ログです。リスティングによれば、ドキュメント化されている認証フォールバックは define( 'WPVIBE_DISABLE_AUTH_FALLBACK', true ); で無効化できます。
HTTPS ゲートと 61 ルート
ローカルサイトで WPVibe は次のメッセージで停止しました: 「このサイトが接続する前に HTTPS が必要です」。妥当です。HTTPS を必須とするのは良いガードレールであり、接続テストが実行できなかった理由はこれです。
見ることができたのは、プラグインが登録する内容です: ホストされたサーバーが呼び出す 61 の REST ルート。ファイル読み取り、書き込み、編集と削除、WP-CLI 実行、コードスニペット、ドラフトテーマ公開、Elementor、Beaver Builder、Breakdance、Bricks の保存ページルートが含まれます。これが「サイト全体に達する」という主張を具体化したものです。広い範囲のアクセスには上記の承認と許可リストがその重みを担う必要があるため、プランで設定方法を読んでください。
- 利点: ワンクリック設定、古い WordPress でも動作、すべてのツール付き無料プラン、考慮深い承認とサンドボックスモデル、ビルダースキル。
- 欠点: クローズドソースのホストされたサーバー、毎日のツール呼び出し測定、公開 HTTPS が必要、ベンダーアカウントがサイトと自分の間に存在。
公式ルート: MCP Adapter、Abilities API と WordPress.com
Abilities API は WordPress 6.9 からコアに含まれています。これはコア、プラグイン、テーマが入力と出力スキーマと権限コールバックとともに何ができるかを宣言するレジストリです。何かが能力を実行するとき、API は入力を検証し、権限をチェックし、実行し、出力を検証し、JSON を返します。コアは 3 つの能力を含みます: get-site-info、get-user-info、get-environment-info。
MCP Adapter はこれらの能力を MCP ツールとして公開します。WordPress 6.9 が必要で、70,000 以上のインストール数があり、WordPress.org アカウント下で公開されています。これは Automattic の wordpress-mcp リポジトリに代わるもので、2026 年 9 月 17 日にアーカイブされました。
新しいサイトで HTTP 経由で実行すると、初期化後に MCP-Protocol-Version ヘッダーを要求しました。tools/list は mcp-adapter-discover-abilities、mcp-adapter-get-ability-info、mcp-adapter-execute-ability という 3 つのツールを返しました。デフォルトではいかなる能力も公開されていません。登録された REST ルートは 1 つです。これ以上に小さいフットプリントは得られず、3 つの選択肢の中で最も慎重なデフォルトです。サイトは能力をオプトインする必要があります。
問題は web クライアントの接続です。
HTTP トランスポートは @automattic/mcp-wordpress-remote プロキシを通じてアプリケーションパスワードで動作するか、WP-CLI 経由で STDIO で動作します。私が選ぶルートは Claude Code with WordPress です。アプリケーションパスワードはユーザーの全権限で動作し、パスワードごとのスコープは 元の統合ガイド では将来の課題として残されました。デベロッパーブログのアダプターガイド では、公開エンドポイント向けに専用の制限されたユーザーと読み取り専用能力を推奨しています。
より大きな実践的な制限があります。オープンな GitHub イシュー(#436)は OAuth サポートを求めています。Claude や ChatGPT のような web クライアントは OAuth サインインを通じて接続し、WordPress には OAuth サーバーがないため、現在はアダプターだけに接続できないからです。それが実装されるまで、アダプターはデベロッパー、デスクトップクライアント、ローカルワークフローに向いており、ブラウザータブを持つマーケティングリードには向いていません。
WordPress.com と Elementor
WordPress.com MCP は OAuth 2.1、アカウント内のすべてのサイトに対して 1 つの接続、ユーザーロールに従ったアクセス(読み取り専用または完全アクセス)、サイトごとのツール切り替え機能があります。Claude コネクターは 2026 年 2 月 5 日に読み取り専用で開始され、2026 年 3 月 20 日から書き込みツールが追加されました。WooCommerce ツールはありません。有料プランに含まれており、無料プランと Jetpack サイトは 2026 年 11 月までのみ無料で利用でき、それは現在なので、現在の利用規約を確認してください。
Elementor も 2026 年 9 月 23 日に独自の Elementor MCP をリリースしました。組み込み型で管理者のみ、アプリケーションパスワードを作成し、出力をドラフトとして保存します。Elementor サイト向けのすっきりした設計で、Elementor のみに対応するという明白な制限があります。
- 長所:公式、無料、スキーマ検証済み能力、デフォルトでプライベート、専用ユーザーガイダンス、WordPress.com の OAuth。
- 短所:能力が登録されるまでは表面が非常に限定的、web クライアントはまだアダプターに直接接続できず、アプリケーションパスワードはユーザーごとに全か無かです。
4 つの選択肢を並べて表示
情報源:プラグイン一覧、ベンダードキュメント、2026 年 11 月 17 日のインストール。利用規約は変わるため、購入前に確認してください。
| Easy MCP AI | WPVibe | MCP アダプター | WordPress.com コネクター | |
|---|---|---|---|---|
| サーバーが実行される場所 | サイト内(PHP) | mcp.wpvibe.ai にホストされている | サイト内 | WordPress.com によってホストされている |
| 認証 | OAuth 2.1 と PKCE、API トークン | ホストされたアカウント、サイト接続 | プロキシまたは WP-CLI 経由のアプリケーションパスワード | OAuth 2.1 |
| 新規サイトでのデフォルト公開 | 135 個のツール有効、承認不要 | 61 個のプラグインルート、承認とホワイトリストはドキュメント参照 | 3 個のツール、公開機能なし | サイトごとのトグル、読み取り専用またはフル機能 |
| 価格 | 無料 | 年額無料~899 ドル、従量制 | 無料 | 有料プランに含まれる |
| 最適な用途 | 広範性を求めるセルフホスター、リレー不要 | ワンクリック設定を求める非開発者 | 独自の機能を構築する開発者 | すでに WordPress.com を使用しているサイト |
ページビルダーの教訓、逆転の発想
このエッセイのタイトルはページビルダーが著者に教えたことについてです。私は、異なる何かを教えたと思います。
ページビルダーは非開発者にレイアウト制御をもたらしましたが、代償はコンテンツがビルダー固有の形式に入ることでした。あなたのページはコンテンツではなくなり、そのビルダーだけがきれいに読める構造になりました。あるビルダーから別のビルダーへ移行した経験のある人なら誰でも、その代償を知っています。
今、ビルダーをラップする MCP プラグインが何をするのか見てください。WPVibe の 61 ルートには、Elementor、Beaver Builder、Breakdance、Bricks のページ保存ルートが含まれます。Easy MCP AI もプラグインエコシステムと統合します。Elementor または Bricks データを書くエージェントはその専有形式を書いており、それが生成するすべてのページはロックインを深めます。エージェントは動作し、サイトは正しく見えますが、形式への依存性はより重くなっています。つまり、より速いですが、より自由ではありません。
エージェント自体は問題ではありません。エージェントが書くことを求められているものが問題です。下層にある構造が緩くまとめられたブロブなら、検証はほぼ視覚的です。ページはレンダリングされるか。下層にある構造がスキーマを持つ型付きドキュメントなら、質問は変わります。これは契約に合致するか。モデルは 2 番目の質問にはまあまあで、画面が見えないと 1 番目の質問には下手です。
それが重要な対比です。WordPress 独自の Abilities API はこの方向を指しており、スキーマが入ってスキーマが出ていますが、今日接続している人たちのツール表面のほとんどは古い側に位置しています。
ヘッドレスの代替案
フロントエンドは Next.js または Astro で、コンテンツレイヤーはエージェント契約が生きる場所です。フレームワーク自体が境界を設定します。Next.js 16 以降は開発時 MCP エンドポイント(診断用、エラー、ログ、ルート)を持ちますが、コンテンツ編集ではなく、Astro は読み取り専用ドキュメント MCP を提供します。つまり、コンテンツシステムが編集ツールを提供します。4 つのオプション:
- Payload: `@payloadcms/plugin-mcp` プラグインは MIT ライセンス で、
/api/mcpにエンドポイントがあります。API キーはコレクションごと、操作ごとのトグルを持ち、キーのユーザーは依然として Payload のアクセス制御とフックを通ります。エージェントはユーザーができないことはできず、あなたのビジネスルールは依然として実行されます。 - Sanity: mcp.sanity.io のホストサーバー、デフォルトで OAuth またはロール制限トークン。GROQ クエリ、ドキュメント作成、パッチと公開、リリースとスキーマツールを処理します。ドキュメントはデプロイされたスキーマに対して検証されますが、カスタム検証ルールは現在 MCP を通じてスキップされるため、それらを唯一のゲートとして頼らないでください。
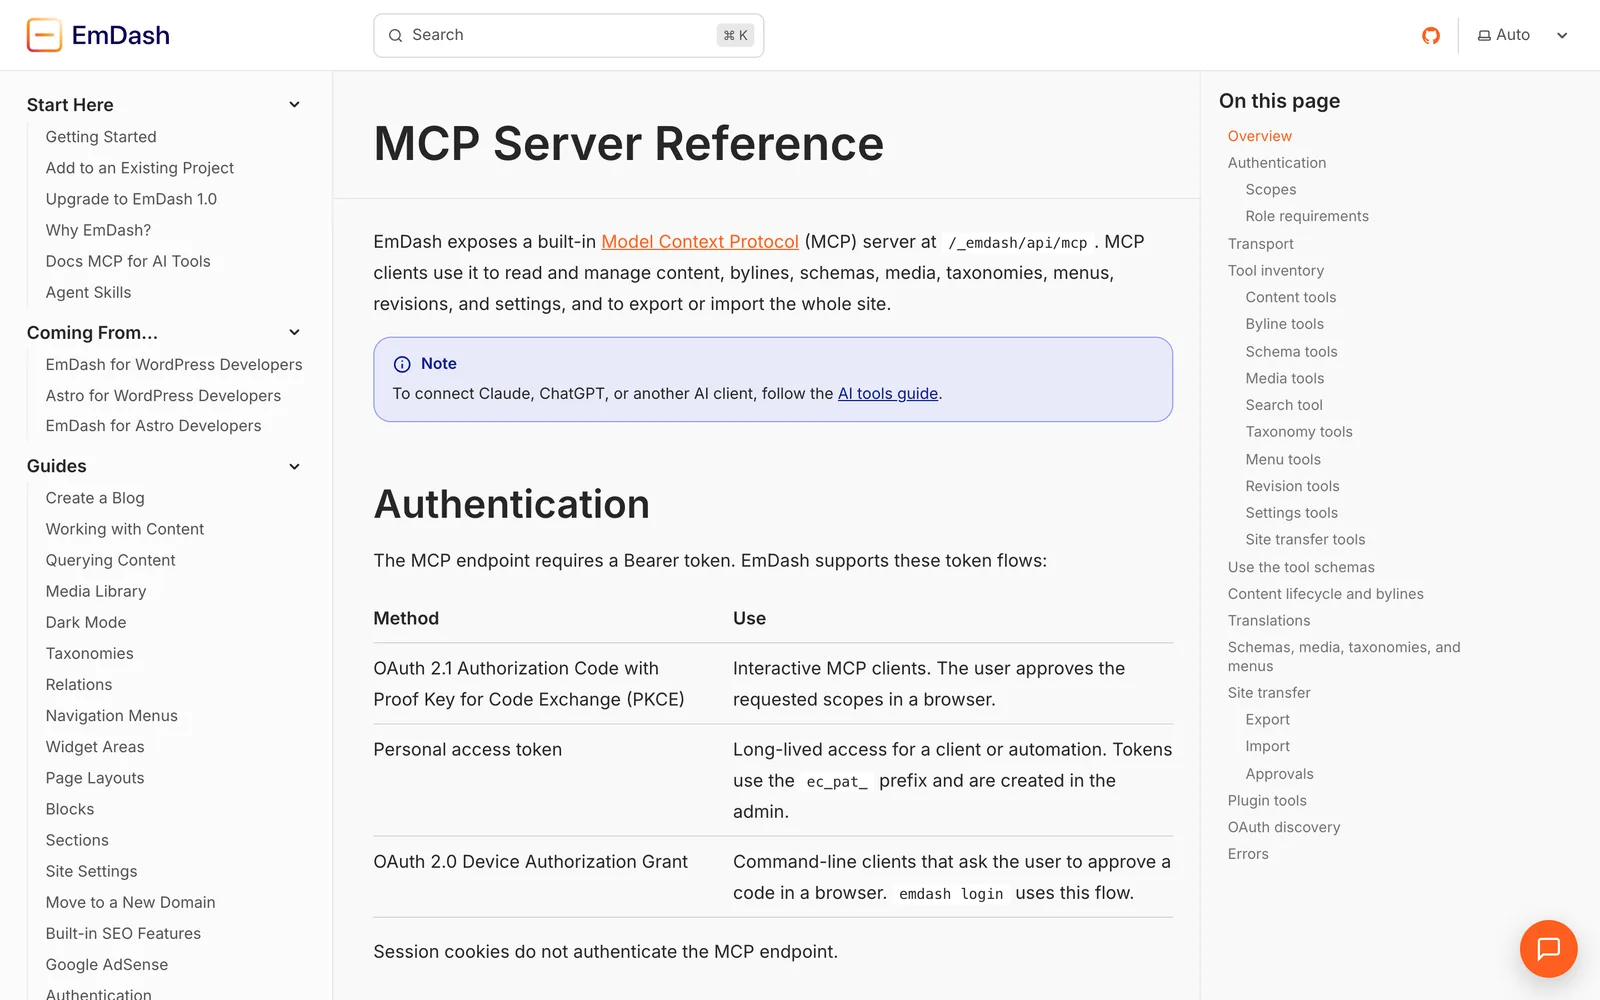
- EmDash: Cloudflare製のMITライセンスTypescript CMS(2026年9月28日に1.0をリリース)で、Astro インテグレーションとして構築されています。すべてのサイトには、
/_emdash/api/mcpに組み込みMCPサーバーがあり、OAuth 2.1、個人用アクセストークン、デバイスフローに対応しています。content:read やcontent:writeといったスコープはユーザーのロールと交差し、Easy MCP AI の401のようにセッションクッキーは拒否されます。プラグインはサンドボックス化されたアイソレート内で実行されます。Matt Mullenweg は「精神的後継者」という枠組みに異議を唱えており、これは妥当な議論ですが、EmDash CMS の MCP デザイン自体は独立した成果です。 - Supabase: mcp.supabase.com でホストされたサーバーで、OAuth、プロジェクトスコーピング、フィーチャーグループ、読み取り専用フラグに対応しており、読み取り専用の Postgres ユーザーとしてクエリを実行します。ドキュメントではプロンプト インジェクションについて警告し、本番環境データに接続しないよう推奨しています。これを遵守してください。自分で構築する実装例については、Supabase と TypeScript を使った MCP サーバーの構築を参照してください。
これがより優れた契約である理由
3つのことが一致します。型付きスキーマはエージェントに有効なドキュメントが何であるかを正確に伝えるため、不適切な出力は奇妙にレンダリングされるのではなく、大きく失敗します。Git は、コードとスキーマへのすべての変更が確認可能で元に戻すことができることを意味します。プレビュー デプロイにより、エージェントのコンテンツまたはコード変更は、本番環境に到達する前に使い捨てのURLで見ることができます。ライブWordPressサイトでは、承認とドラフトがその代わりを務める必要があります。
このような移行のスコーピングでサポートが必要な場合は、ヘッドレスCMS開発を参照してください。
WordPressが今なおより優れていること
これについては公平に評価してください。WordPress エディターは大多数の人々に馴染みがあり、多くのチームにとってエディタリング体験は製品そのものです。プラグインエコシステムは幅広いため、ゼロから構築することはめったにありません。ホスティングはあらゆる予算で至る所で利用できます。ヘッドレスはフロントエンド デプロイ、設計するコンテンツ モデル、両者を維持できるチームを意味します。チーム側に TypeScript を書く人がいなければ、合理的な承認を備えたホスト型リレーは再構築より適切かもしれません。エージェントが頻繁に構造化された作業を行う場合、ヘッドレスの論拠は最も強く、たまのブログ投稿では最も弱いです。
エージェントを本番環境サイトに接続する前のチェックリスト
MCPセキュリティガイダンスは、混乱した代理人、トークン パススルー、スコープ最小化をカバーしています。WordPress用語では、次のようになります。
- 専用ユーザーを作成します。エージェントを自分の管理者として接続しないでください。
- 最小権限を付与します。そのユーザーに機能する最も限定的なロールを付与し、使用しないツール グループをオフにします。まず破壊的なツールと特権ツールを無効にしてください。
- ドラフト優先。強制ドラフト オプションをオンにし、出力を信頼するまで手動で公開します。
- 監査ログをオンに保ち、読んでください。Easy MCP AI の30日間ログと WPVibe の承認ログはこのために存在します。
- 1つのMCPプラグインを実行します。Easy MCP AI 自体の診断ツールでもそう言われています。重複するツール セットは動作を予測しにくくなります。
- HTTPS を使用し、URL のキーより OAuth を優先します。
- ステージングでテストします。コピーに対してエージェントを実行してから昇格させます。
- インストールするサーバーを精査してください。Claude Code スキル、プラグイン、MCP サーバーの精査ガイドはそのウォークスルーです。
文脈の要点が1つあります。WordPress MCPプラグインは重大な脆弱性を経験しました。AI Engine のCVE-2025-11749(MCPベアラートークン経由の認証されていない権限昇格、CVSS 9.8、3.1.3以降で修正)と CVE-2025-5071(CVSS 8.8)、および2026年11月13日のPatchstackレポートで「MCP Server for WordPress」の権限昇格について2.0.3までの報告(CVSS 7.2)があります。これらはいずれも Easy MCP AI、WPVibe、MCP Adapter に関連していません。これらはプラグインを最新に保つことが重要な理由を示しています。
FAQ
公式WordPress MCPサーバーはありますか?
はい、2つの形式があります。MCP Adapter は自社ホスト型サイト向けの公式プラグインで、Abilities API を MCP にブリッジします。WordPress.com は WordPress.com アカウント上のサイト向けに独自のホスト型 MCP と Claude コネクタを実行します。認証とリーチが異なるため、サイトがどこに存在するかで選択してください。
WPVibe は無料ですか?
プラグインは無料で、サービスは100個のツール呼び出し(ローリング24時間あたり)に限定されたすべてのツールとスキルを備えた無料プランを提供しています。有料プランは年額99ドルから899ドルで、上限額を引き上げます。WPVibeは、AIの推論に対して料金を請求することはないため、独自のClaudeまたはChatGPTプランを使用することができます。
Easy MCP AIは安全ですか。
実際の制御があります。OAuth 2.1とPKCE、トークンごとのスコープ、レート制限、IPアロウリスト、監査ログです。ただし、新規インストールでは135個のツールが有効化され、どれも承認が必要ではなかったので、安全性はどのように設定するかに依存します。上記のチェックリストを使用してデフォルトを厳しくしてください。
WordPress.com MCPにはJetpackが必要ですか。
WordPress.comサイト上ではそうではありません。自己ホスト型サイトはJetpackを通じてWordPress.com MCPに接続します。Automatticは有料Jetpackプランが必要ないと述べていますが、第三者の比較サイトには異なることが書かれており、無料プランとJetpackサイトは2026年11月までのみ無料でアクセスできるため、現在の条件を確認してください。
プラグインなしでClaudeをWordPressに接続できますか。
Webクライアントではすっきりした方法はありません。Web上のClaudeはOAuth署名が必要で、WordPressコアにはOAuthサーバーが含まれていません。これはGitHubの問題#436で説明されているギャップです。Claude CodeはMCP AdapterとともにWP-CLIを通じてSTDIO経由でサイトに到達できます。これは開発者のワークフローです。
インストールから最も顕著な事実は、デフォルト値のばらつきです。公式アダプターでは3個のツール、Easy MCP AIでは135個有効化、WPVibeのホストサーバーでは61個のルートです。デフォルト値に対応できるものを選び、その後ロックダウンしてください。エージェントがコンテンツを頻繁に編集する場合、型スキーマはビルダー形式では提供できない契約を提供します。