Es gibt drei WordPress MCP Server-Routen, die es im November 2026 wert sind, abgewogen zu werden, und der entscheidende Unterschied liegt darin, wo der Server läuft und was er standardmäßig ermöglicht. Easy MCP AI läuft in deiner Website. WPVibe leitet über einen gehosteten Server weiter. Der offizielle MCP Adapter legt nur offen, was eine Website veröffentlichen möchte. Bei einer frischen Installation, die ich durchführte, listete der Adapter 3 Tools auf, während Easy MCP AI 135 aktiviert hatte. Unten: was jede Route tut, eine Tabelle nebeneinander, eine Checkliste vor der Verbindung, und der Fall für einen typisierten Headless-Stack, wenn Agents die meisten Bearbeitungen durchführen.
Die kurze Antwort
Wenn du heute eine selbstgehostete WordPress-Website mit Claude oder ChatGPT bearbeiten möchtest, gibt es drei realistische Routen, plus eine vierte, wenn du auf WordPress.com bist.
- Easy MCP AI ist ein kostenloses PHP-Plugin, das deine Website in den MCP Server verwandelt. Breit, schnell zu starten, und alles bleibt zwischen deinem AI-Client und deiner Website.
- WPVibe ist ein kostenloses Plugin plus ein gehosteter Server. Das Setup ist das freundlichste der drei, die Reichweite ist die größte, und eine getaktete Zuteilung von Tool-Aufrufen bezahlt dafür.
- Der offizielle MCP Adapter mit der Abilities API ist der engste. Er legt nur Fähigkeiten offen, die eine Website veröffentlicht hat, und ist standardmäßig privat.
- Der WordPress.com Connector umfasst Websites auf einem WordPress.com Konto, mit Zugriff nach der Rolle des Benutzers.
Das ist die WordPress-Seite. Die andere Hälfte der Antwort ist, dass, wenn Agents echte, wiederholte Bearbeitungsarbeiten durchführen werden, ein Headless-Stack (Next.js oder Astro mit Payload, Sanity, EmDash oder Supabase) dem Agent einen typisierten Vertrag statt eines Haufens von Plugin-spezifischen Tools gibt. Ich werde diesen Fall im neunten Abschnitt fair machen, denn WordPress gewinnt immer noch bei mehreren Dingen.
Für die vollständige Bewertungstabelle von WordPress gegen Headless MCP, siehe WordPress MCP vs Headless CMS MCP. Dieser Beitrag ist der praktische Begleiter zu diesem Vergleich.
Was der Essay im Repository richtig macht und was er auslässt
Der Ausgangspunkt für diesen Artikel ist Was mich Page Builder über MCP gelehrt haben, ein Essay, der Plugin- und Theme-Autoren auffordert, MCP zu unterstützen. Es sollte klar gesagt werden: es ist gesponsert, und sein Autor, Ionut Neagu von Vertigo Studio und Themeisle, besitzt Easy MCP AI. Das macht es nicht falsch. Es bedeutet nur, dass du es als Gründer mit einem Produkt im Rennen lesen solltest.
Er hat in mehreren Punkten recht. Die geschäftliche Verschiebung ist real: wenn ein Agent zwischen dem Kunden und deiner Oberfläche sitzt, hält die alte Annahme, dass du die Erfahrung kontrollierst, nicht mehr. Seine Formulierung ist prägnanter als meine: "Wenn du nicht länger die Anwendungsschicht besitzt und die Erfahrung kontrollierst, riskierst du etwas." Plugin-Autoren, die das ignorieren, wetten dagegen, wohin der Traffic fließt.
Er hat auch recht, dass Agents Upsells ignorieren. Eine Werkzeugbeschreibung, die zu einem Pro-Tier anstößt, ist verschwendete Token, denn das Modell liest es als Rauschen und geht weiter. Und der Druck auf token-effiziente Werkzeuggestaltung ist sinnvoll. Jedes Tool, das du auflistest, kostet Kontext, bevor der Agent etwas Nützliches tut.
Hier ist, was der Essay auslässt.
- Sicherheit. Einem Agent Schreibzugriff auf ein CMS zu geben, ist zuerst eine Privileg-Frage und zweite eine Wachstumsfrage. Nichts über Scoping, Genehmigungen oder Anmeldedaten.
- Gehostete Relays. Ob Anfragen durch die Server eines Anbieters laufen, ist eine echte architektonische Wahl. Sie verdient mehr als Stille.
- Ob WordPress das beste Ziel ist. Der Essay setzt die Antwort voraus, dass ja, und berät entsprechend. Diese Annahme ist das, was es wert ist, getestet zu werden.
Der Rest dieses Beitrags testet also die ersten zwei und argumentiert gegen die dritte.
Wie ich getestet habe
Am 17. November 2026 verwendete ich WordPress 7.1.4 auf PHP 8.3 in WordPress Playground, lokal lauffähig. Installiert von WordPress.org: MCP Adapter 0.7.1, Easy MCP AI 2.4.1 und WPVibe 1.23.0. Kein WooCommerce, keine SEO-Plugins. Eine einfache Website, absichtlich, damit die Standardeinstellungen sichtbar sind, nicht das, was eine geschäftige Produktionsinstallation hinzufügt.
Was ich testen konnte: was jedes Plugin registriert, was es standardmäßig aktiviert, wie sein Endpoint Auth handhabt, und was ein Client bei tools/list sieht.
Was ich nicht testen konnte, war WPVibes verbundenes Verhalten. Das Plugin lehnt eine lokale http:// Website ab, daher braucht ein ordentlicher Lauf eine öffentliche HTTPS-Website und ein WPVibe-Konto. Wenn ich WPVibe einmal verbunden beschreibe, stammt das aus WPVibes eigenen Dokumenten und Einträgen, und ich sage es. Ich habe auch nicht geprüft, ob eines dieser für Schwachstellen erforscht werden kann. Dies ist ein Verzeichnis von Standardeinstellungen, keine Sicherheitsprüfung, und nichts unten sollte als eine gelesen werden.
Easy MCP AI: ein PHP-Server in deiner Website
Easy MCP AI stammt von Themeisle und hat über 40.000 aktive Installationen. Das Konzept ist klar: Der MCP-Server läuft als PHP auf deiner eigenen Website, ohne gehostetes Relay, ohne Vendor-Konto und ohne Nutzungsgebühr. Anfragen und Tool-Ergebnisse werden zwischen deinem AI-Client und deiner Website ausgetauscht, und laut Listing ist das Plugin kostenlos mit allen Tools enthalten. Es gibt keine Vendor-Quota, nur Rate Limits, die du selbst festlegst, standardmäßig 120 Anfragen pro Minute pro Token.
Das Listing nennt 280+ Tools: 130+ für WordPress-Kern, 90+ für Plugin-Integrationen und 50+ für SEO und Analytics. SEO-Daten-Tools nutzen deine eigenen Semrush-, Ahrefs- oder Google-Konten, daher entstehen API-Kosten bei diesen Anbietern. Die Sicherheitsliste führt auf: OAuth 2.1 mit PKCE oder gehashte API-Token, Capability-Checks, Pro-Token-Scopes, eine IP-Allowlist, ein 30-Tage-Audit-Log und Änderungsverlauf. Das ist ein ernsthaftes Kontrollsystem für ein kostenloses Plugin, und das Audit-Log ist etwas, das viele bezahlte Tools auslassen.
Was eine frische Installation aktiviert
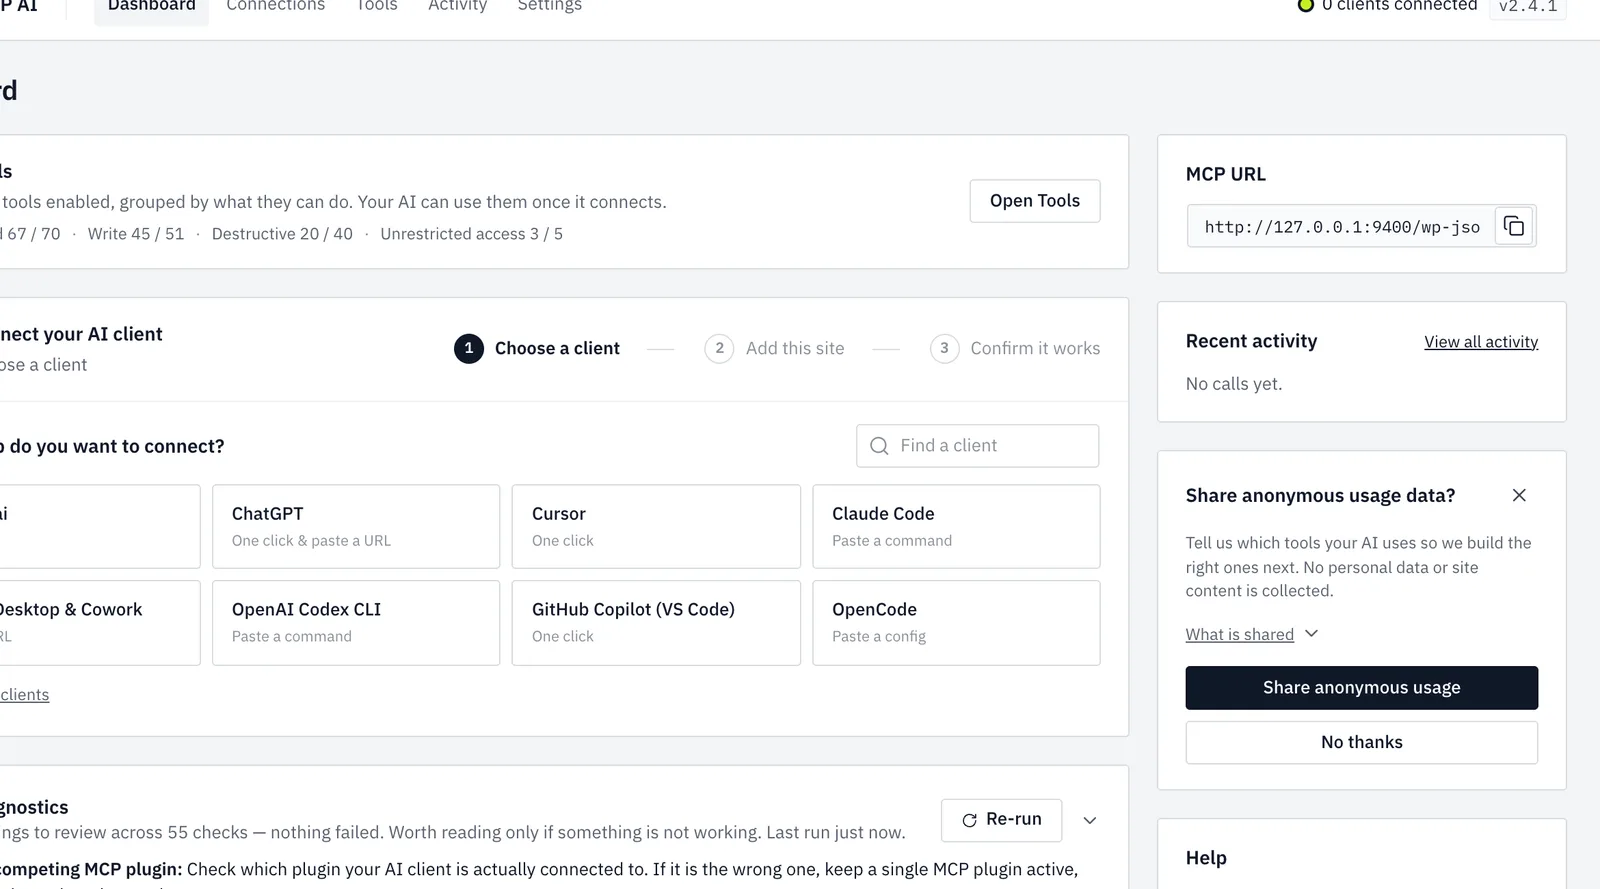
Auf meiner leeren Website zeigte der Tools-Bildschirm 166 Tools, 135 aktiviert und 31 deaktiviert. Der Rest der Überschrift kommt von Integrationen für Plugins, die diese Website nicht hatte, wie WooCommerce und SEO-Plugins. Standardmäßig:
- Read: 67 von 70
- Write: 45 von 51
- Destructive: 20 von 40
- Unrestricted access: 3 von 5
- Tools auf Genehmigung erforderlich: 0
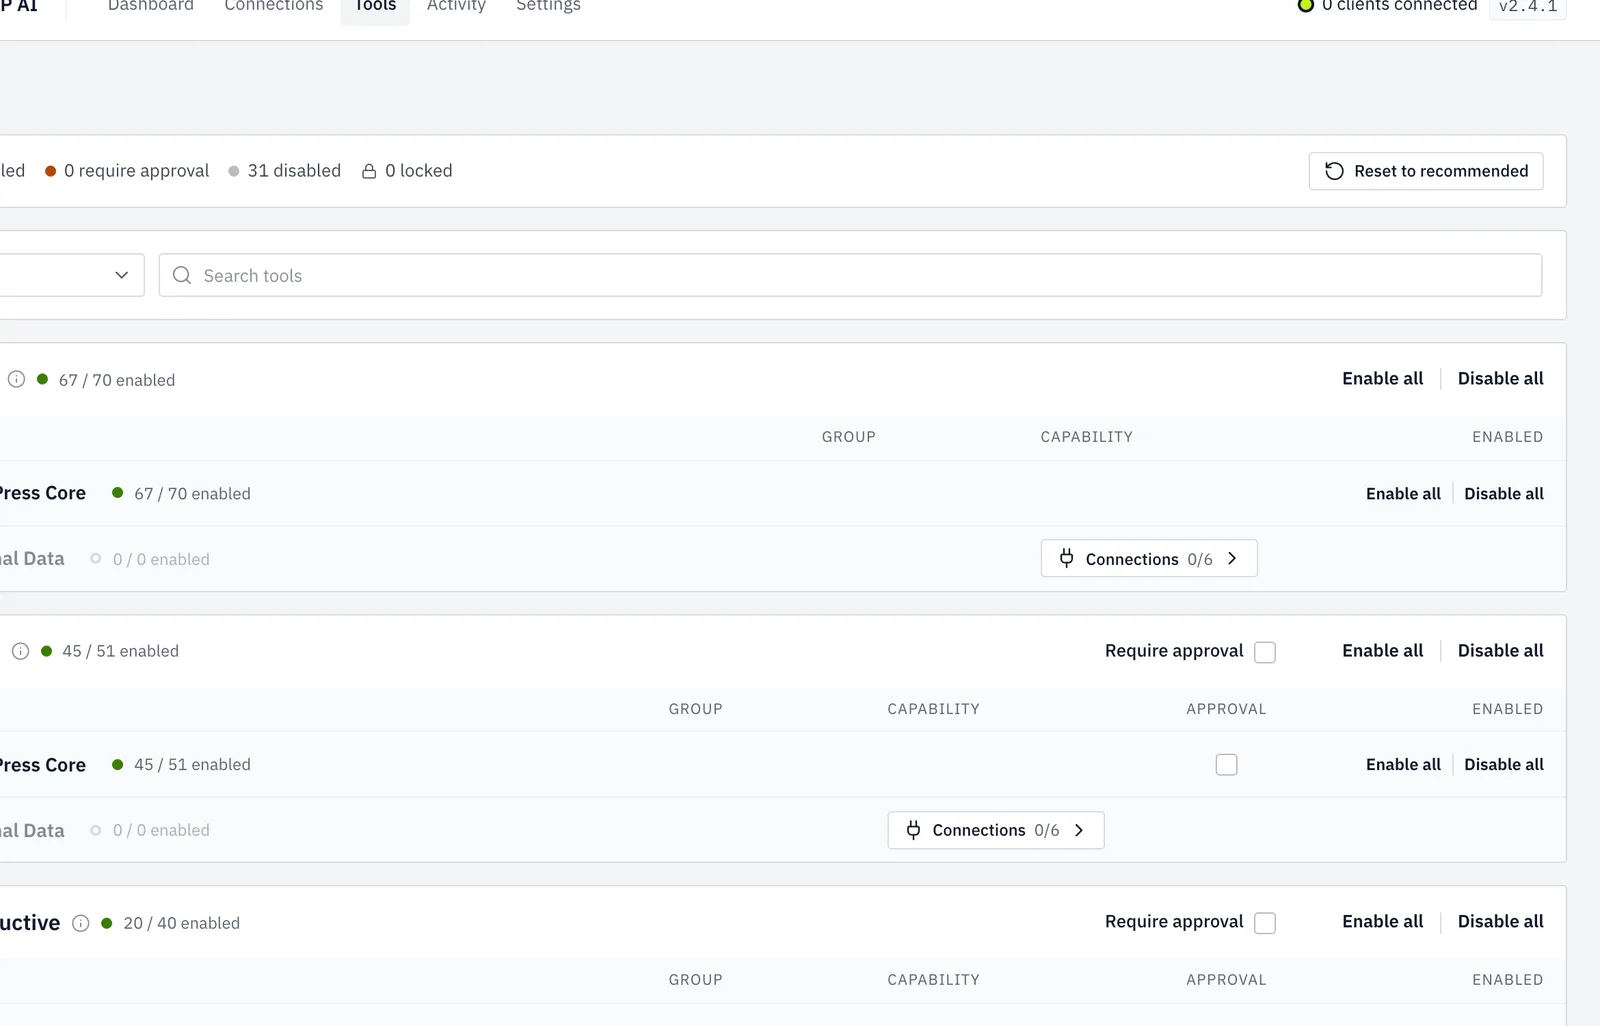
Zwei Tools befinden sich in einer "Privileged"-Gruppe: eines liest Theme- und Plugin-Dateien unter wp-content, das andere führt eine datenbankweite Suche und Ersetzen aus. Ob diese für dich eingeschaltet sind, ist deine Entscheidung, aber du solltest wissen, dass sie existieren, bevor du ein Token an einen Agent übergibst.
Auth und die Besonderheiten
Der Endpoint gab 401 zu einer angemeldeten Browser-Sitzung zurück. Er benötigt nur OAuth 2.1 oder seine eigenen API-Token, was das richtige Verhalten ist: Session-Cookies sind ein Confused-Deputy-Risiko. Er bietet auch einen Route, der den API-Schlüssel im URL-Pfad trägt. Das ist praktisch für Clients, die keine Header senden können. Es bedeutet aber auch, dass das Geheimnis in einer URL lebt, und URLs werden in Logs, Chat-Verläufe und Screenshots kopiert, also behandle es entsprechend.
Das Diagnostics-Panel warnt dich, nur ein einziges MCP-Plugin aktiv zu halten, was vernünftige Beratung ist, die ich in der Checkliste wiederholen werde. Das Plugin registrierte 18 öffentliche und 49 Admin-REST-Routes. Nach der Verbindung eines Clients lädt es täglich signierte Skills von skills.easymcpai.com herunter und sendet nur die Plugin-Version; du kannst das mit define( 'EASY_MCP_AI_SKILLS_SYNC', false ); in wp-config.php deaktivieren.
Zwei Limits aus der eigenen Dokumentation sind hier relevant: "Force Draft on Create" ist standardmäßig aus, und das Plugin kann den Zugriff auf einzelne Beiträge nicht beschränken.
Vor- und Nachteile
- Vorteile: kostenlos, kein Relay, breite Tool-Abdeckung, OAuth 2.1, Pro-Token-Scopes, Rate Limits, IP-Allowlist, Audit-Log mit Änderungsverlauf.
- Nachteile: viel standardmäßig eingeschaltet, keine Tools mit erforderlicher Genehmigung, Entwürfe nicht erzwungen, keine Pro-Beitrag-Beschränkungen, und eine Route trägt den Schlüssel in der URL.
Nichts davon ist ein Fehler. Es ist eine Standardeinstellung, die du am ersten Tag anpasst.
WPVibe: das gehostete Relay
WPVibe kommt von SeedProd (Awesome Motive). Das Repository berichtete, dass es 100.000 aktive Installationen überschritten hat, und am 17. November 2026 zeigte sein WordPress.org-Listing 209 Fünf-Stern-Bewertungen von 216. Der wahrscheinliche Grund ist die Einrichtung: Du installierst ein kostenloses GPL-Plugin, verbindest dich einmal, und Claude.ai oder ChatGPT erreicht die Website mit einem Klick. Es funktioniert mit WordPress 6.0+, weit unter dem Adapter-Mindest 6.9.
Die Architektur ist ein gehosteter, geschlossener MCP-Server unter mcp.wpvibe.ai. Laut Plugin-Verzeichnis werden Anmeldedaten mit AES-256-GCM verschlüsselt und der Dienst leitet Tool-Aufrufe an die REST-API deiner Website weiter. Das Repository fügt hinzu, dass die Anmeldedaten auf Cloudflare-gehosteten Servern sitzen. Das ist der Tausch: Du gibst einem Anbieter einen Pfad zu deiner Website, erhältst dafür aber keine Serverarbeit. Easy MCP AI macht das Gegenteil deutlich: ein gehosteter Dienst leitet jeden Request durch den Anbieter. Beide Aussagen sind Anbieteraussagen. Der architektonische Unterschied ist jedenfalls real.
WPVibe sagt, es berechnet nie für KI-Inferenz. Du bringst deinen eigenen Claude- oder ChatGPT-Plan mit, und bezahlte Stufen erhöhen nur das Kontingent für WordPress-Aktionen.
Preismodell
Abgerechnet jährlich, laut WPVibes Preisseite (überprüft 17. November 2026):
| Plan | Preis | Tool-Aufrufe |
|---|---|---|
| Kostenlos | $0 | 100 pro rollendes 24-Stunden-Fenster |
| Pro | 99 $ pro Jahr | 500 |
| Power | 299 $ pro Jahr | 2,000 |
| Agentur | 599 $ pro Jahr | 5,000 |
| Scale | 899 $ pro Jahr | 10,000 |
Der kostenlose Plan umfasst jedes Tool und jede Fähigkeit, was großzügig ist. Der Agency-Plan ermöglicht Agenturen, Kunden einzuladen.
Builder-Fähigkeiten und Sicherheit
WPVibe listet Unterstützung für Elementor, Divi, Bricks, Beaver Builder, Breakdance, SeedProd und GeneratePress auf, zusätzlich zu 125+ WP-CLI-Befehlen und Dateizugriff. Das Sicherheitsdesign ist durchdacht: eine standardmäßig verbotene WP-CLI-Allowlist, NUR-SELECT-SQL, es sei denn, du genehmigst anderes, Theme-Änderungen in einem Draft-Sandbox, das nur live geht, wenn du es veröffentlichst, Löschungen, die in den Papierkorb gehen, und ein Append-Only-Genehmigungsprotokoll. Laut Verzeichnis kann ein Auth-Fallback, das es dokumentiert, mit define( 'WPVIBE_DISABLE_AUTH_FALLBACK', true ); deaktiviert werden.
Das HTTPS-Gate und die 61 Routes
Auf meiner lokalen Website stoppte WPVibe mit: „Diese Website braucht HTTPS, bevor sie sich verbinden kann." Fair genug. HTTPS zu erfordern ist eine gute Leitplanke, und deshalb konnte ich sie nicht verbunden testen.
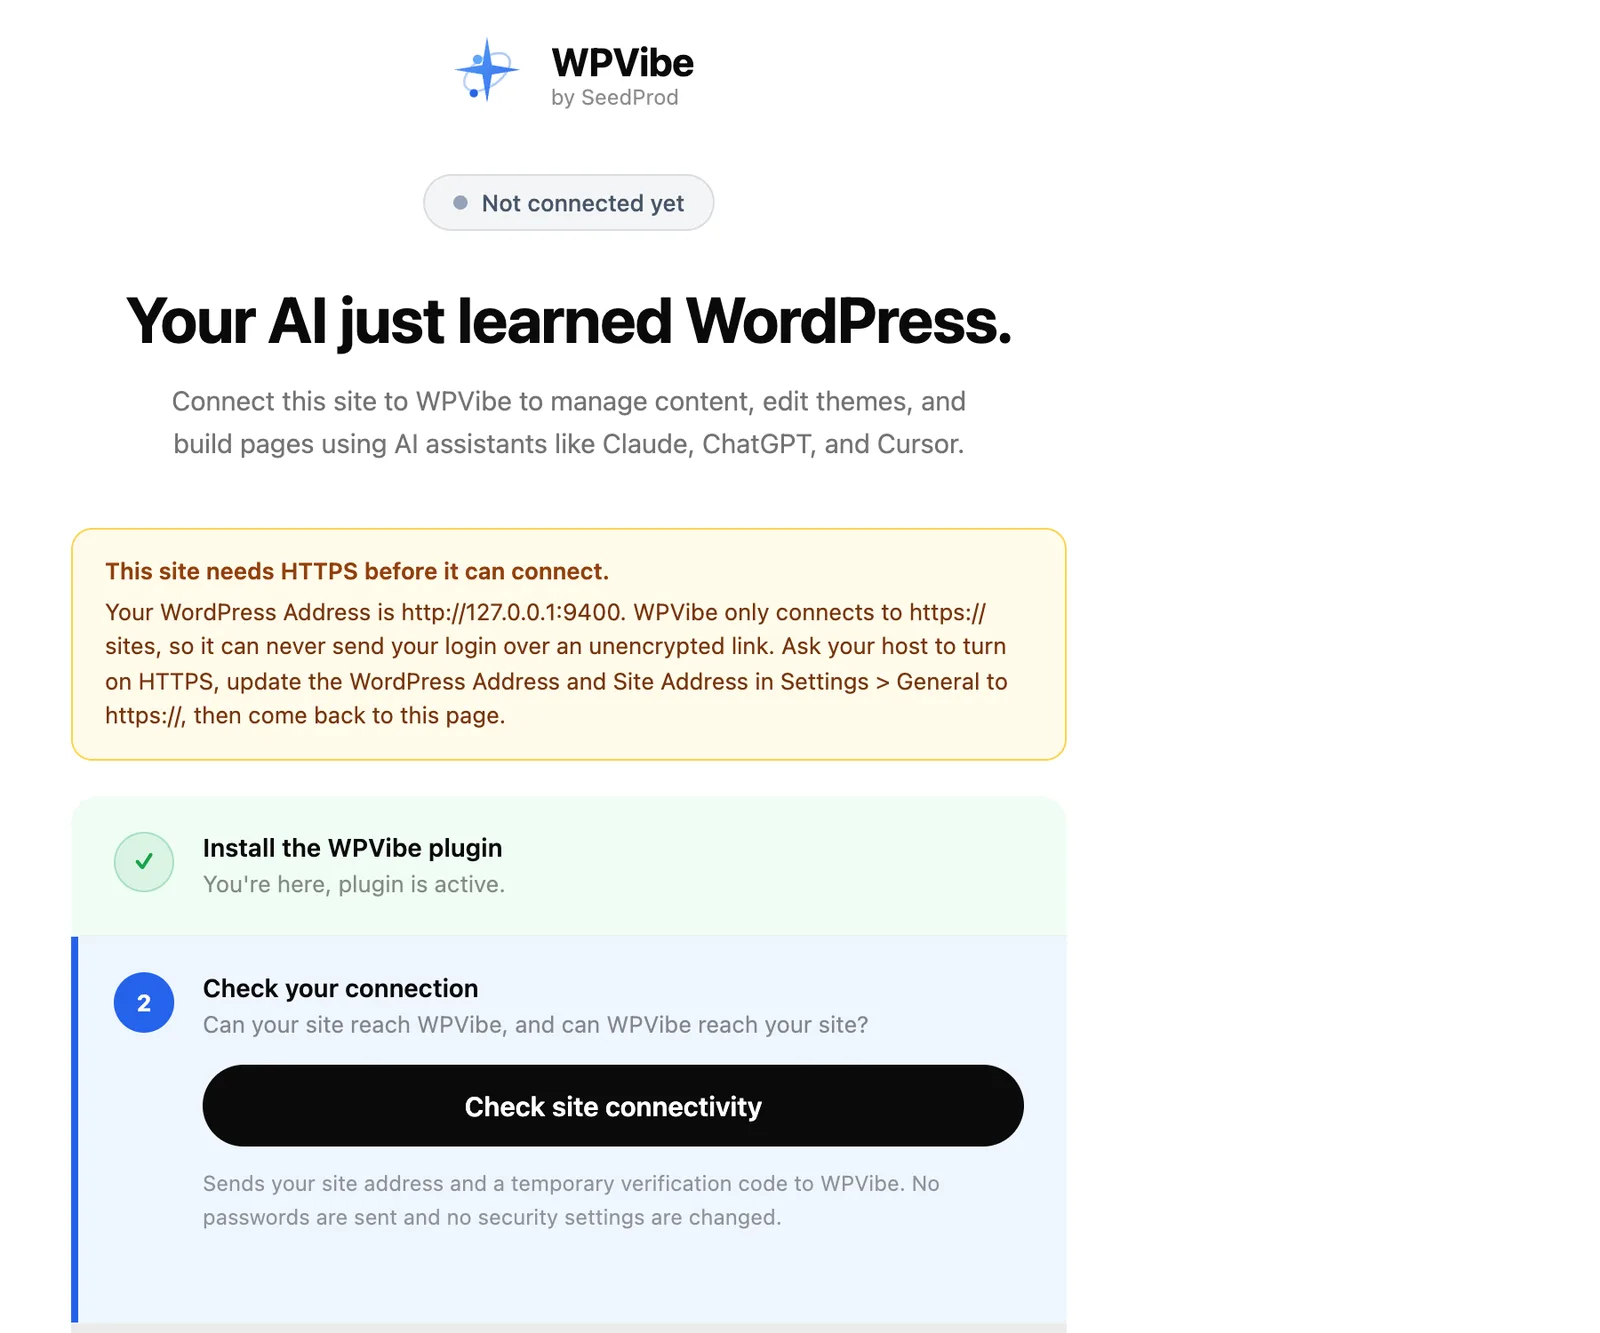
Was ich sehen konnte, sind die 61 REST-Routes, die das Plugin registriert und der gehostete Server aufruft. Sie umfassen Dateilesevorgänge, Schreibvorgänge, Bearbeitungen und Löschungen, WP-CLI-Ausführung, Code-Snippets, Draft-Theme-Veröffentlichung und Save-Page-Routes für Elementor, Beaver Builder, Breakdance und Bricks. Das ist die Aussage „erreicht die gesamte Website" in konkreter Form. Eine breite Reichweite braucht die obigen Genehmigungen und Allowlists, um das Gewicht zu tragen. Lies also, wie sie in deinem Plan konfiguriert sind.
- Vorteile: One-Click-Setup, funktioniert auf älteren WordPress-Versionen, kostenlose Stufe mit jedem Tool, durchdachtes Genehmigungs- und Sandbox-Modell, Builder-Fähigkeiten.
- Nachteile: geschlossener gehosteter Server, tägliche Tool-Call-Abrechnung, braucht öffentliches HTTPS, ein Vendor-Konto sitzt zwischen dir und deiner Website.
Der offizielle Weg: MCP Adapter, Abilities API und WordPress.com
Die Abilities API ist seit WordPress 6.9 im Core. Sie ist ein Registry, in dem Core, Plugins und Themes deklarieren, was sie können, mit Input- und Output-Schemas und einem Permission-Callback. Wenn etwas eine Ability ausführt, validiert die API den Input, prüft die Berechtigung, führt es aus, validiert den Output und gibt JSON zurück. Der Core wird mit drei Abilities ausgeliefert: get-site-info, get-user-info und get-environment-info.
Der MCP Adapter stellt diese Fähigkeiten als MCP-Tools bereit. Er benötigt WordPress 6.9 und hat über 70.000 Installationen, veröffentlicht unter dem WordPress.org-Konto. Er ersetzt das archivierte wordpress-mcp-Repository von Automattic vom 17. September 2026.
Auf meiner neuen Website über HTTP initialisierte er sich selbst und forderte dann einen MCP-Protocol-Version Header. tools/list lieferte genau drei Tools: mcp-adapter-discover-abilities, mcp-adapter-get-ability-info und mcp-adapter-execute-ability. Keine Fähigkeit war standardmäßig öffentlich. Eine REST-Route registriert. Das ist ungefähr der kleinste Fußabdruck, den man hinbekommen kann, und es ist die vorsichtigste Standardeinstellung der drei. Eine Website muss Fähigkeiten aktiv freigeben.
Das Problem: einen Web-Client verbinden
HTTP-Transport läuft über den @automattic/mcp-wordpress-remote Proxy mit einem Anwendungspasswort oder STDIO über WP-CLI, die Route, die ich für Claude Code mit WordPress wählen würde. Anwendungspasswörter agieren mit den vollständigen Rechten des Benutzers, und die Bereichsdefinition pro Passwort war als zukünftige Arbeit im ursprünglichen Integrationsleitfaden vorgesehen. Der Adapter-Leitfaden des Developer Blogs empfiehlt daher einen dedizierten Benutzer mit eingeschränkten Fähigkeiten und schreibgeschützte Fähigkeiten für öffentliche Endpunkte.
Es gibt eine noch größere praktische Grenze. Ein offenes GitHub-Issue (#436) fordert OAuth-Unterstützung an, da Web-Clients wie Claude und ChatGPT sich über eine OAuth-Anmeldung verbinden und WordPress keinen OAuth-Server hat, sodass sie sich heute nicht allein mit dem Adapter verbinden können. Bis das umgesetzt ist, eignet sich der Adapter eher für Entwickler, Desktop-Clients und lokale Workflows als für einen Marketing-Mitarbeiter mit einem Browser-Tab.
WordPress.com und Elementor
Das WordPress.com MCP nutzt OAuth 2.1, eine Verbindung für jede Website im Konto, Zugriff nach der Benutzerrolle, schreibgeschützt oder Vollzugriff, und werkzeugbezogene Umschalter pro Website. Der Claude-Connector startete schreibgeschützt am 5. Februar 2026, mit Schreib-Tools ab 20. März 2026. Er hat keine WooCommerce-Tools. Er ist auf bezahlten Plänen enthalten; kostenlose Pläne und Jetpack-Websites erhalten ihn kostenlos nur bis November 2026, was jetzt ist, also überprüfen Sie die aktuellen Bedingungen.
Elementor stellte auch sein eigenes Elementor MCP am 23. September 2026 vor. Es ist integriert, nur für Administratoren, erstellt ein Anwendungspasswort und speichert die Ausgabe als Entwürfe. Ein ordentliches Design für Elementor-Websites, mit der offensichtlichen Einschränkung, dass es nur Elementor spricht.
- Vorteile: offiziell, kostenlos, schema-validierte Fähigkeiten, standardmäßig privat, Anleitung für dedizierte Benutzer, OAuth auf WordPress.com.
- Nachteile: kleine Oberfläche, bis Fähigkeiten registriert sind, Web-Clients können sich noch nicht direkt mit dem Adapter verbinden, Anwendungspasswörter sind pro Benutzer alles oder nichts.
Die vier Optionen nebeneinander
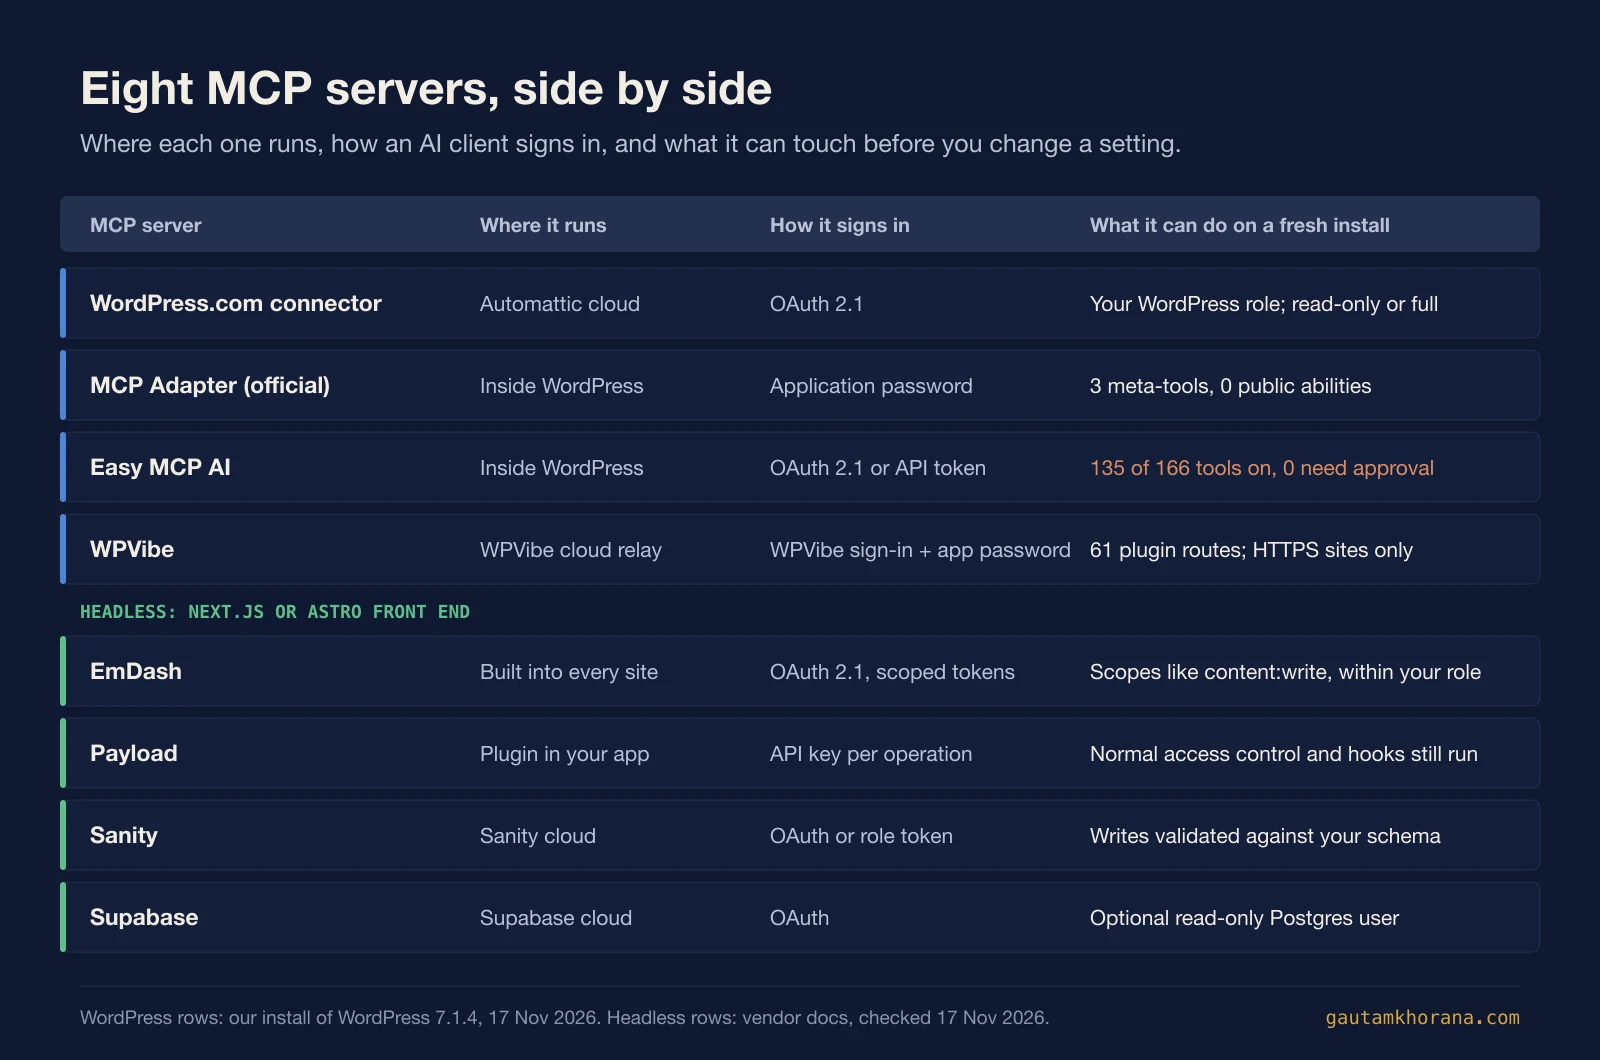
Quellen: Plugin-Listings, Hersteller-Dokumentation und meine Installation vom 17. November 2026. Die Bedingungen ändern sich, also überprüfen Sie vor dem Kauf.
| Easy MCP AI | WPVibe | MCP Adapter | WordPress.com Connector | |
|---|---|---|---|---|
| Wo der Server läuft | Innerhalb Ihrer Website (PHP) | Gehostet unter mcp.wpvibe.ai | Innerhalb Ihrer Website | Gehostet von WordPress.com |
| Authentifizierung | OAuth 2.1 mit PKCE, API-Token | Gehostetes Konto, Website-Verbindung | Anwendungskennwörter über Proxy oder WP-CLI | OAuth 2.1 |
| Standardmäßige Freigabe auf einer neuen Website | 135 Tools aktiviert, 0 benötigen Genehmigung | 61 Plugin-Routen; Genehmigungen und Allowlists gemäß Dokumentation | 3 Tools, keine öffentlichen Funktionen | Pro-Website-Schalter, schreibgeschützt oder vollständig |
| Preis | Kostenlos | Kostenlos bis 899 USD pro Jahr, gemessen | Kostenlos | In bezahlten Plänen enthalten |
| Am besten für | Self-Hoster, die Breite und kein Relay wollen | Nicht-Entwickler, die Ein-Klick-Setup mögen | Entwickler, die ihre eigenen Funktionen bauen | Websites, die bereits auf WordPress.com laufen |
Die Lektion des Page-Builders, umgekehrt
Der Titel des Essays geht darum, was Page-Builder ihrem Autor beigebracht haben. Ich denke, sie haben etwas anderes gelehrt.
Page-Builder gaben Nicht-Entwicklern die Kontrolle über das Layout, und der Preis war, dass Inhalte in Builder-spezifische Formate gingen. Deine Seite war nicht mehr Inhalt, sondern wurde zu einer Struktur, die nur dieser Builder sauber lesen konnte. Jeder, der von einem weg migriert ist, kennt die Kosten.
Schau jetzt, was MCP-Plugins tun, die Builder wrappen. Die 61 Routen von WPVibe enthalten Save-Page-Routen für Elementor, Beaver Builder, Breakdance und Bricks. Easy MCP AI integriert sich auch mit Plugin-Ökosystemen. Ein Agent, der Elementor- oder Bricks-Daten schreibt, schreibt diese proprietäre Form, und jede Seite, die er produziert, vertieft die Lock-in. Der Agent funktioniert, die Website sieht richtig aus, und du hast die Format-Abhängigkeit schwerer gemacht. Schneller, mit anderen Worten, nicht freier.
Der Agent ist nicht das Problem. Es ist das, wozu der Agent aufgefordert wird zu schreiben. Wenn das Darunter ein locker strukturiertes Blob ist, ist die Validierung größtenteils visuell: Wird die Seite gerendert? Wenn das Darunter ein typisiertes Dokument mit einem Schema ist, ändert sich die Frage: Passt dies zum Vertrag? Modelle sind bei der zweiten Frage anständig und bei der ersten schlecht, wenn sie den Bildschirm nicht sehen können.
Das ist der Kontrast, der zählt. Die Abilities API von WordPress selbst zeigt in diese Richtung, mit Schemas rein und Schemas raus, aber die meiste Werkzeugoberfläche, die Menschen heute verbinden, sitzt auf der älteren Seite.
Die Headless-Alternative
Das Frontend ist Next.js oder Astro, und die Content-Schicht ist dort, wo der Agent-Vertrag lebt. Die Frameworks selbst setzen die Grenze: Next.js 16+ hat einen Dev-Zeit-MCP-Endpunkt für Diagnose (Fehler, Logs, Routen), nicht Content-Bearbeitung, und Astro bietet ein schreibgeschütztes Docs MCP. Also liefert das Content-System die Bearbeitungswerkzeuge. Vier Optionen:
- Payload: Das `@payloadcms/plugin-mcp` Plugin ist MIT-lizenziert mit einem Endpunkt bei
/api/mcp. API-Schlüssel tragen Pro-Kollektion, Pro-Operationen-Schalter, und der Benutzer des Schlüssels durchläuft immer noch die Zugriffskontrolle und Hooks von Payload. Ein Agent kann nicht tun, was der Benutzer nicht tun kann, und deine Geschäftsregeln funktionieren immer noch. - Sanity: ein gehosteter Server unter mcp.sanity.io mit OAuth als Standard oder einem rollengestuften Token. Er verarbeitet GROQ-Abfragen, Dokumentenerstellung, Patches und Veröffentlichungen, Releases und Schema-Tools. Dokumente werden gegen das bereitgestellte Schema validiert, aber benutzerdefinierte Validierungsregeln werden derzeit über MCP übersprungen, daher sollten Sie sich nicht allein auf sie als Schranke verlassen.
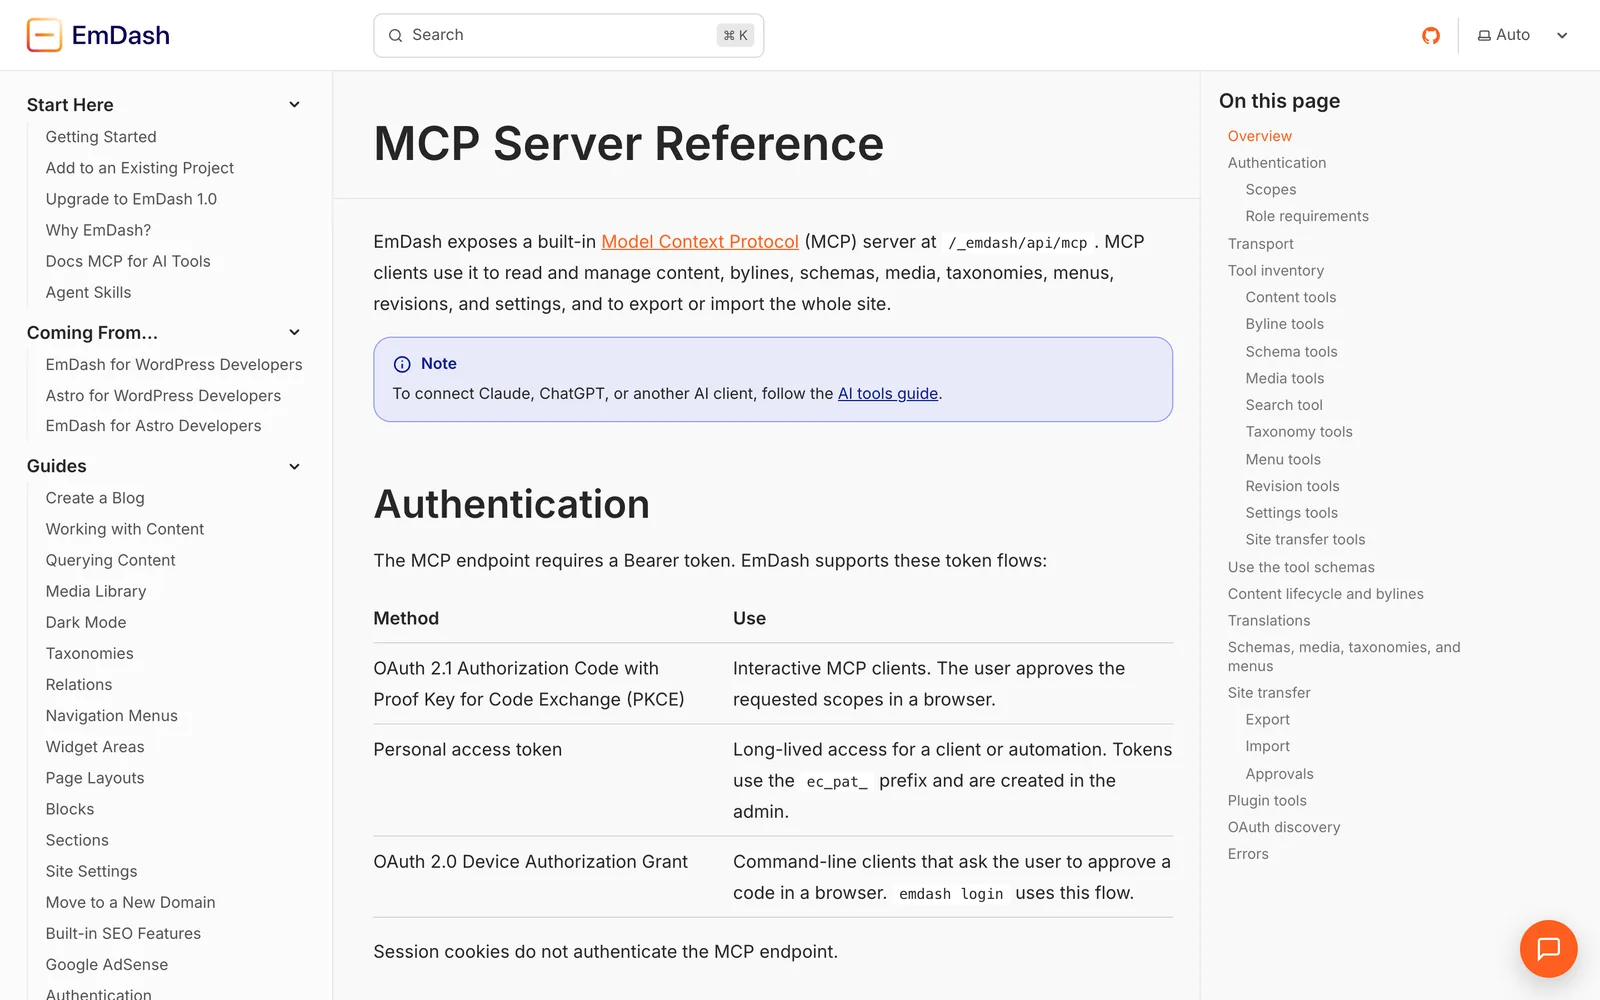
- EmDash: Cloudflares MIT-lizenziertes TypeScript-CMS (1.0 am 28. September 2026), gebaut als Astro-Integration. Jede Site hat einen integrierten MCP-Server unter
/_emdash/api/mcpmit OAuth 2.1, persönlichen Zugangstoken oder Device Flow. Bereiche wiecontent:readundcontent:writeüberschneiden sich mit der Rolle des Benutzers, und Session-Cookies werden abgelehnt, ähnlich wie bei Easy MCP AI's 401. Plugins laufen in sandboxisolaten. Matt Mullenweg bestritt die Deutung als „spiritueller Nachfolger", was eine faire Debatte ist, aber das EmDash-CMS-MCP-Design steht für sich allein. - Supabase: ein gehosteter Server unter mcp.supabase.com mit OAuth, Projekt-Scoping, Feature-Gruppen und einer
read_only-Flag, die Abfragen als schreibgeschützter Postgres-Benutzer ausführt. Die Dokumentation warnt vor Prompt-Injection und sagt, es nicht mit Produktionsdaten zu verbinden. Beachten Sie das. Ein praktisches Beispiel zum Erstellen Ihres eigenen Servers finden Sie unter Erstellen eines MCP-Servers mit Supabase und TypeScript.
Warum dies einen besseren Vertrag schließt.
Drei Dinge stimmen überein. Ein typisiertes Schema zeigt dem Agenten genau, was ein gültiges Dokument ist, daher schlägt schlechte Ausgabe deutlich fehl, statt sich seltsam zu rendern. Git bedeutet, dass jede Änderung an Code und Schema überprüfbar und rückgängig gemacht werden kann. Preview-Deployments bedeuten, dass eine Inhalts- oder Code-Änderung eines Agenten auf einer Wegwerf-URL überprüft werden kann, bevor etwas die Produktion erreicht. Auf einer Live-WordPress-Site müssen Genehmigungen und Entwürfe diesen Job stattdessen erledigen.
Wenn Sie Hilfe beim Scoping einer solchen Umstellung benötigen, siehe Headless-CMS-Entwicklung.
Was WordPress noch besser macht.
Seien Sie fair dazu. WordPress-Editoren sind einer riesigen Anzahl von Menschen vertraut, und für viele Teams ist die Bearbeitungserfahrung das Produkt. Das Plugin-Ökosystem ist breit, daher bauen Sie selten von Grund auf. Hosting ist überall und in jedem Budget erhältlich. Headless bedeutet ein Front-End-Deployment, ein zu entwerfendes Inhaltsmodell und ein Team, das beide pflegen kann. Wenn niemand in Ihrem Team TypeScript schreibt, kann Ihnen ein gehostetes Relais mit angemessenen Genehmigungen besser dienen als ein Neuaufbau. Das Argument für Headless ist am stärksten, wenn Agenten häufig strukturierte Arbeiten ausführen, und am schwächsten für einen gelegentlichen Blog-Post.
Eine Checkliste vor dem Verbinden eines Agenten mit einer produktiven Site.
Die MCP-Sicherheitsleitlinien behandeln verwirrte Stellvertreter, Token-Passthrough und Scope-Minimierung. In WordPress-Begriffen wird daraus:
- Erstellen Sie einen dedizierten Benutzer. Verbinden Sie einen Agenten niemals als Ihr eigener Administrator.
- Gewähren Sie minimale Privilegien. Geben Sie diesem Benutzer die schmalste Rolle, die funktioniert, und schalten Sie Tool-Gruppen aus, die Sie nicht verwenden. Deaktivieren Sie destruktive und privilegierte Tools zuerst.
- Entwürfe zuerst. Schalten Sie jede Force-Draft-Option ein und veröffentlichen Sie von Hand, bis Sie der Ausgabe vertrauen.
- Halten Sie das Audit-Log an und lesen Sie es. Easy MCP AI's 30-Tage-Log und WPVibe's Genehmigungslog existieren zu diesem Zweck.
- Führen Sie ein MCP-Plugin aus. Easy MCP AI's eigene Diagnose sagt das. Überlappende Tool-Sets erschweren das Vorhersagen von Verhalten.
- Verwenden Sie HTTPS und bevorzugen Sie OAuth gegenüber Schlüsseln in URLs.
- Testen Sie auf Staging. Führen Sie den Agenten gegen eine Kopie aus, dann fördern.
- Überprüfen Sie den Server, den Sie installieren. Unser Leitfaden zum Überprüfen von Claude Code-Skills, Plugins und MCP-Servern erläutert dies.
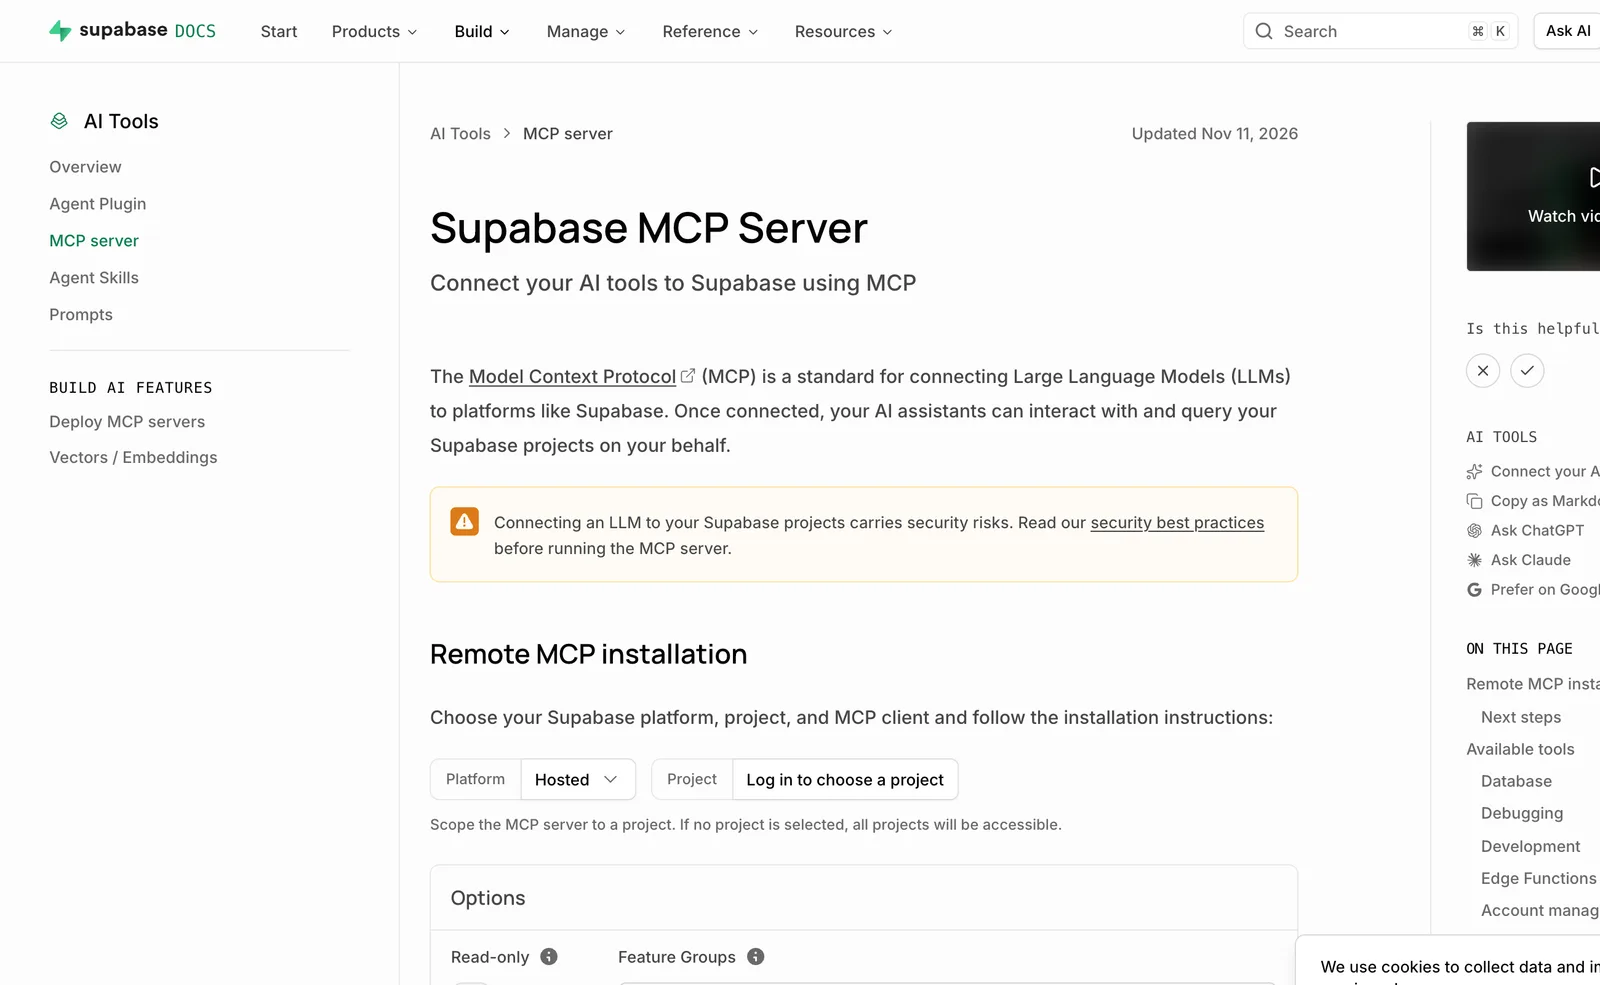
Ein Kontextpunkt. WordPress-MCP-Plugins haben schwerwiegende Sicherheitslücken gehabt: AI Engine's CVE-2025-11749 (unauthentifizierte Privilegieneskalation über das MCP-Bearer-Token, CVSS 9.8, behoben nach 3.1.3) und CVE-2025-5071 (CVSS 8.8), plus ein Patchstack-Bericht vom 13. November 2026 über Privilegieneskalation in „MCP Server for WordPress" bis 2.0.3 (CVSS 7.2). Keines dieser Probleme betrifft Easy MCP AI, WPVibe oder den MCP Adapter. Sie zeigen, warum das Aktualisieren von Plugins wichtig ist.
FAQ
Gibt es einen offiziellen WordPress-MCP-Server?
Ja, in zwei Formen. Der MCP Adapter ist das offizielle Plugin für selbstgehostete Sites und verbindet die Abilities API mit MCP. WordPress.com betreibt seinen eigenen gehosteten MCP und Claude-Connector für Sites auf einem WordPress.com-Konto. Sie unterscheiden sich in Authentifizierung und Reichweite, daher wählen Sie je nachdem, wo Ihre Site gehostet wird.
Ist WPVibe kostenlos?
Das Plugin ist kostenlos und der Service hat einen kostenlosen Plan mit jedem Tool und jeder Fähigkeit, begrenzt auf 100 Tool-Aufrufe pro rollierende 24 Stunden. Bezahlte Pläne kosten 99 bis 899 Dollar pro Jahr und erhöhen das Kontingent. WPVibe sagt, dass es niemals für KI-Inferenz berechnet, also bringst du deinen eigenen Claude- oder ChatGPT-Plan mit.
Ist Easy MCP AI sicher?
Es hat echte Kontrollen: OAuth 2.1 mit PKCE, Pro-Token-Bereiche, Rate Limits, eine IP-Allowlist und ein Audit-Log. Aber bei meiner Neuinstallation waren 135 Tools aktiviert und keines erforderte Genehmigung, daher hängt die Sicherheit davon ab, wie du es konfigurierst. Verschärfe die Standardeinstellungen mithilfe der obigen Checkliste.
Benötige ich Jetpack für WordPress.com MCP?
Nicht auf einer WordPress.com-Site. Self-Hosted-Sites verbinden sich mit WordPress.com MCP über Jetpack. Automattic sagt, dass kein bezahlter Jetpack-Plan erforderlich ist, obwohl einige Vergleiche von Drittanbietern das Gegenteil sagen, und kostenlose Pläne und Jetpack-Sites erhalten Zugriff kostenlos nur bis November 2026, also überprüfe die aktuellen Bedingungen.
Kann ich Claude mit WordPress verbinden, ohne ein Plugin zu verwenden?
Nicht sauber für Web-Clients. Claude im Web braucht eine OAuth-Anmeldung und WordPress Core enthält keinen OAuth-Server, was die Lücke ist, die GitHub-Issue #436 beschreibt. Claude Code kann eine Site über STDIO über WP-CLI mit dem MCP Adapter erreichen, was ein Entwickler-Workflow ist.
Die schärfste Erkenntnis aus der Installation ist die Spanne der Standardeinstellungen: 3 Tools auf dem offiziellen Adapter, 135 aktiviert auf Easy MCP AI und 61 Routen hinter WPVibes gehosttem Server. Wähle denjenigen, dessen Standardeinstellungen du akzeptieren kannst, und sperr ihn dann ab. Und wenn Agents Inhalte häufig bearbeiten, gibt ein typisiertes Schema ihnen einen Vertrag, den kein Builder-Format bieten kann.